Fraude CEO Deepfake : Affaire 129M$ et Circulaire OCC 2026-54
Trois inculpés pour avoir utilisé des CEO deepfakés pour voler 129M$ à des banques et hôpitaux — la semaine même où l'OCC publiait son premier cadre pour les agents IA.

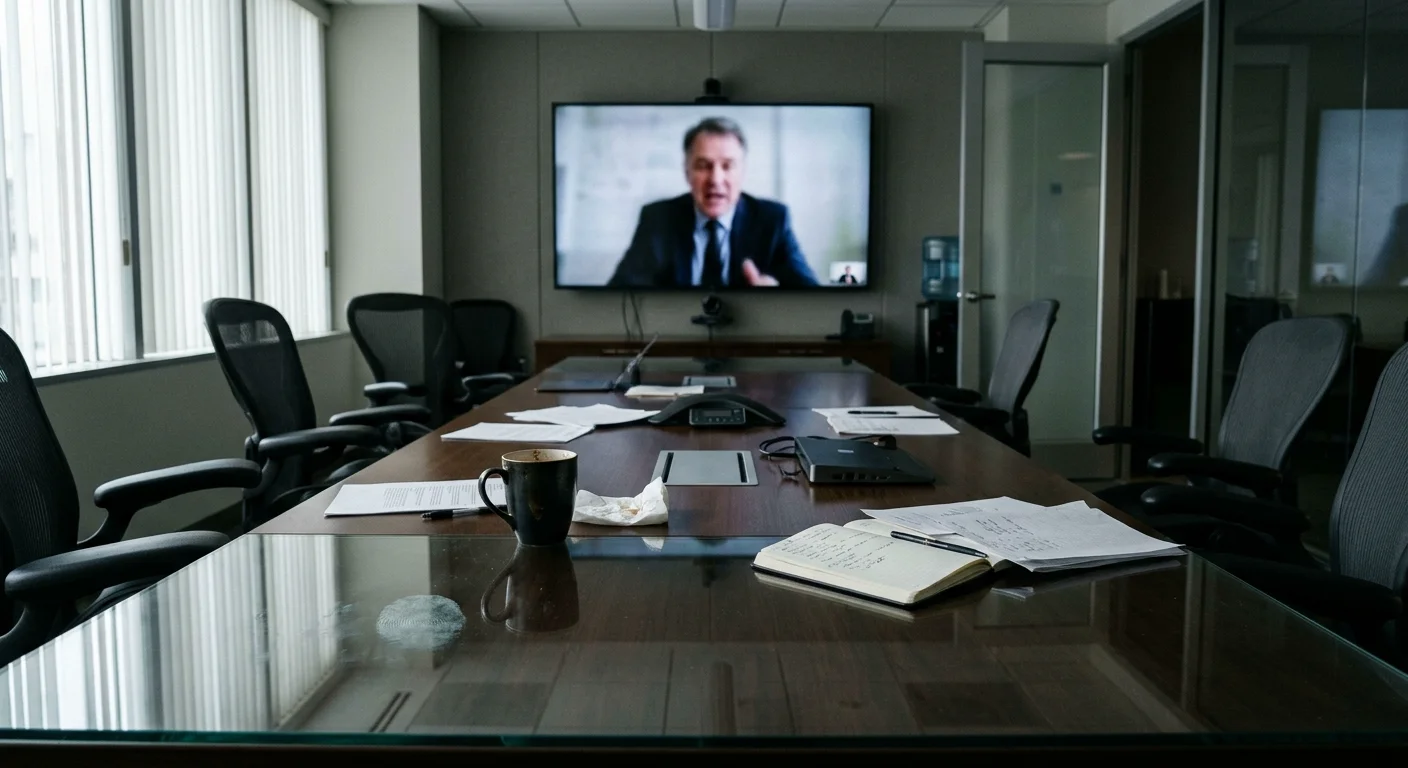
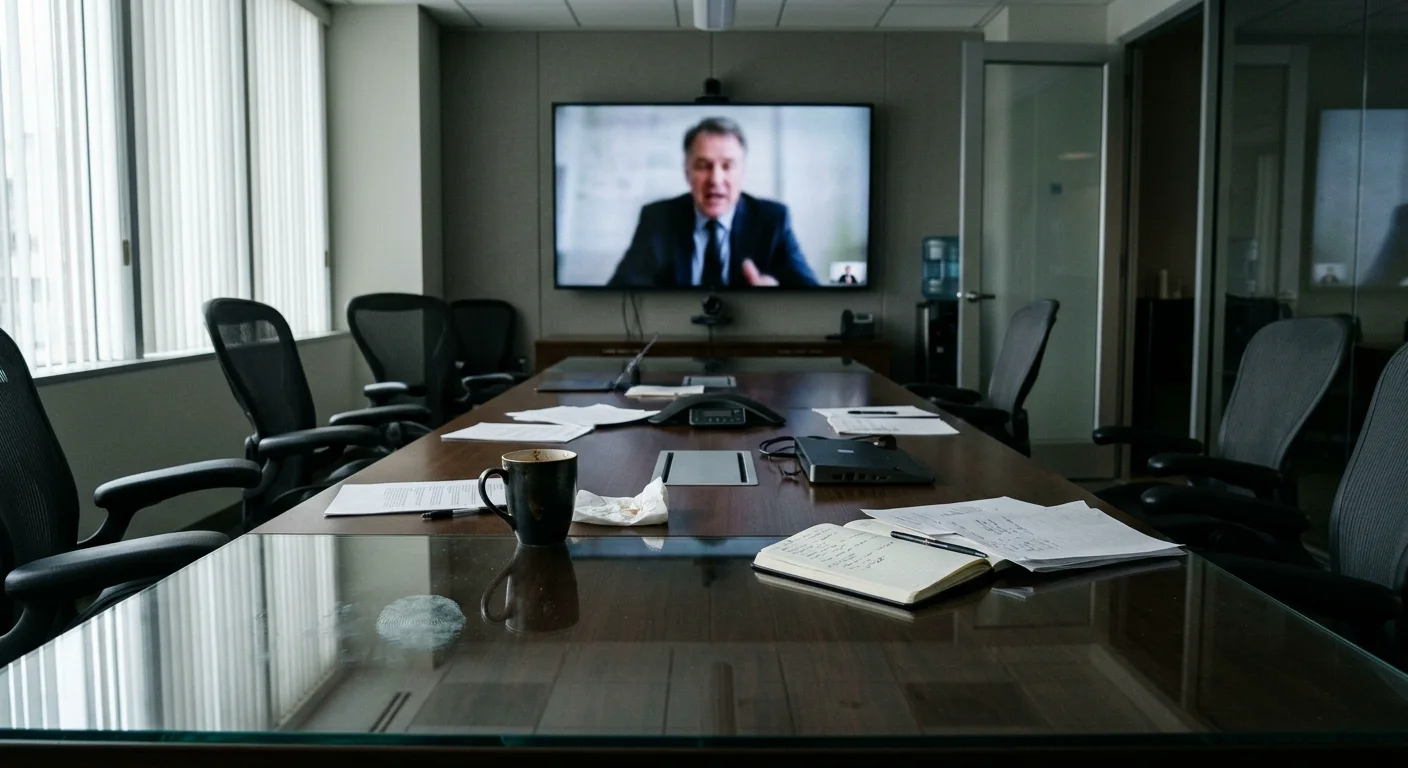
Deux événements survenus lors de la première semaine de novembre 2026 méritent d'être lus ensemble par tout responsable de la conformité dans les services financiers.
Le 4 novembre, l'Office of the Comptroller of the Currency a publié la Circulaire OCC 2026-54 — le premier cadre d'inspection aux États-Unis régissant spécifiquement la manière dont les banques déploient des agents IA autonomes dans des opérations incluant la LBC, la détection de fraude et l'entrée en relation. Deux jours plus tard, le 6 novembre, des procureurs du district sud de New York ont déposé un acte d'accusation de 129 millions de dollars contre trois hommes ayant utilisé des voix et des images deepfake de dirigeants d'entreprise pour voler à des hôpitaux, des banques et des sociétés financières aux États-Unis et au Royaume-Uni.
Un document a expliqué aux équipes de conformité à quoi ressemble désormais la supervision. L'autre leur a montré ce que l'échec peut produire.
L'Acte d'Accusation à 129M$ : Ce Qui S'est Réellement Passé
Les accusés — Jacob Soall, Sharon Hazan et Guy Sheetrit — auraient opéré un schéma allant de juillet 2024 à février 2026. La mécanique était simple, ce qui la rend précisément dangereuse à grande échelle.
Les victimes recevaient un e-mail semblant provenir de leur PDG, leur demandant de coordonner une transaction urgente avec un avocat. L'« avocat » était soit une identité fabriquée, soit celle empruntée à un associé senior d'un des 50 plus grands cabinets juridiques du monde. Lors des appels de suivi, les accusés utilisaient des outils IA pour cloner la voix — et dans certains cas l'image vidéo — du vrai dirigeant.
Le résultat : les employés transféraient des fonds vers des comptes contrôlés par les accusés. Les procureurs ont identifié six transferts complétés totalisant environ 32 millions de dollars de pertes documentées, au sein d'un schéma plus large auquel ils attribuent 129 millions de dollars. Sharon Hazan se serait vantée d'avoir blanchi plus de 400 millions de dollars sur trois ans.
Chaque accusé fait face à sept chefs d'inculpation : fraude électronique, complot, vol d'identité aggravé (deux chefs) et blanchiment d'argent (deux chefs). Le vol d'identité aggravé prévoit une peine minimale obligatoire de deux ans ; la fraude électronique et le blanchiment d'argent sont passibles de vingt ans de prison chacun.
Pourquoi Cette Affaire Diffère des Fraudes Deepfake Précédentes
Les affaires de fraude deepfake précédentes ciblaient des individus. Celle-ci visait des institutions, et ce de manière systématique. La conspiration a duré dix-huit mois. Elle a touché des milliers d'entreprises sur deux continents. La fabrication de l'équipe juridique s'appuyait sur de vraies identités — un associé nommément identifiable dans un cabinet vérifiable — ajoutant ainsi une couche de crédibilité sociale que la détection générale de deepfakes ne prend pas en compte.
L'attaque n'a pas commencé par un deepfake. Elle a débuté par un e-mail usurpé. Le deepfake était l'élément de conviction final, déployé seulement après que la cible avait déjà été manipulée socialement vers un état de confiance. Cette séquence importe pour la façon dont les institutions conçoivent leurs défenses : les vérifications documentaires et biométriques à l'entrée en relation sont nécessaires mais insuffisantes.
Circulaire OCC 2026-54 : Ce Que les Banques Doivent Savoir
Trois jours avant le dépôt de l'acte d'accusation, l'OCC a publié son premier cadre traitant spécifiquement de l'utilisation par les banques de l'IA générative et agentique. Cela a une importance structurelle : lorsque la Fed, l'OCC et la FDIC ont émis SR 26-2 en avril 2026, ils ont explicitement exclu l'IA générative et agentique de leur champ d'application. Cette exclusion a créé une lacune de gouvernance que les institutions ont navigué sans ancrage réglementaire clair.
La Circulaire OCC 2026-54 n'est pas une règle contraignante. C'est un document d'orientation pour les inspecteurs. Mais ce que les inspecteurs documentent devient ce que les entretiens de supervision abordent, et ce que ces entretiens abordent finit par définir ce que l'on exige des banques.
Les Quatre Niveaux de Risque
La circulaire organise l'utilisation de l'IA par conséquence, non par sophistication. La logique : un grand modèle de langage rédigeant une FAQ client présente un risque différent d'un agent autonome levant un blocage pour fraude sur un virement de 4 millions de dollars.
| Niveau | Périmètre | Exemple |
|---|---|---|
| Niveau 1 | Autonome, conséquent, difficile à annuler | Agent IA levant des blocages fraude ; autorisation autonome de paiements |
| Niveau 2 | Autonome, conséquent, réversible | Traitement d'alertes LBC ; décisions automatisées de déclaration de soupçon |
| Niveau 3 | Avec supervision humaine, conséquent | Revue KYC assistée par IA avec approbation humaine |
| Niveau 4 | Faible conséquence, supervisé | IA générative pour documentation interne |
Les inspecteurs demanderont à quel niveau se situe chaque déploiement d'IA et si les contrôles de l'institution correspondent à ce niveau.
Ce Que les Inspecteurs Demanderont Réellement
Limites de délégation. Lorsqu'un agent IA prend une décision — déposer une déclaration de soupçon, supprimer un signalement de vérification d'identité, lever un blocage de paiement — qu'est-ce qui a autorisé cette délégation spécifique ? L'institution peut-elle produire une politique écrite ?
Interrupteur d'urgence et réversibilité. Pour les utilisations de Niveau 1 et Niveau 2, l'institution dispose-t-elle d'un processus documenté pour suspendre ou annuler l'agent IA en temps réel ?
Agents IA tiers. La circulaire contient une disposition sur les agents IA externes interagissant avec les systèmes d'une banque. La position de l'OCC est que la banque reste responsable de l'environnement de contrôle, que l'agent soit interne ou externe.
Cette séquence réglementaire forme un arc cohérent. Les régulateurs américains ont passé la majeure partie de 2026 à construire le vocabulaire et l'architecture du cadre. L'application par les inspecteurs suit le vocabulaire et les cadres.
Le Lien Entre l'Acte d'Accusation et la Circulaire
L'affaire des 129M$ implique un type de fraude IA que la Circulaire OCC 2026-54 n'aborde pas directement. La circulaire régit les propres déploiements d'IA des banques, pas les attaques utilisant l'IA contre elles. Mais les deux sont connectés de manière opérationnellement significative.
La fraude a fonctionné parce que les institutions ont reçu des communications semblant provenir de sources vérifiées. Aucun contrôle KYC à l'entrée en relation n'aurait signalé le problème, car l'attaque est passée par des canaux établis et de confiance.
Ce qui aurait pu la détecter : une surveillance continue des transactions traitant la vélocité et la destination des virements comme anormales, indépendamment de l'authenticité apparente de la communication autorisante. C'est une fonction d'agent IA. C'est aussi un cas d'usage de Niveau 2 selon la Circulaire OCC 2026-54.
L'implication pratique est que les institutions déployant des systèmes KYC agentiques pour la surveillance autonome ont désormais un double mandat : répondre aux exigences de gouvernance de l'OCC pour l'IA elle-même, et utiliser cette même IA pour détecter la classe de fraude représentée par l'affaire des 129M$.
Trois Actions pour les Équipes de Conformité Cette Semaine
1. Cartographier les déploiements d'IA selon les quatre niveaux de l'OCC. L'exposition documentaire liée à l'absence de cette cartographie est désormais réelle.
2. Mettre à jour les contrats avec les prestataires tiers. La Circulaire OCC 2026-54 est explicite sur le fait que la banque conserve la responsabilité des agents IA opérés par des tiers en son nom.
3. Traiter l'usurpation d'identité de PDG/CFO comme un problème de surveillance de Niveau 2. Le schéma des 129M$ a réussi parce que l'autorisation de virement dépendait de l'identité apparente du demandeur. Une surveillance des transactions alimentée par l'IA qui signale des schémas d'autorisation anormaux y répond directement.
Questions Fréquentes
Qu'est-ce que la Circulaire OCC 2026-54 ? Publiée le 4 novembre 2026, c'est le premier document d'orientation pour inspecteurs aux États-Unis couvrant spécifiquement la manière dont les banques déploient l'IA générative et les agents autonomes. Elle n'est pas contraignante mais fixe les attentes des inspecteurs en matière de gouvernance de l'IA bancaire, notamment pour les utilisations autonomes à forte conséquence.
Que s'est-il passé dans l'affaire de fraude deepfake CEO à 129M$ ? Le 6 novembre 2026, le district sud de New York a inculpé Jacob Soall, Sharon Hazan et Guy Sheetrit. Les procureurs allèguent que le trio a utilisé des deepfakes vocaux et vidéo de dirigeants d'entreprise générés par IA pour inciter des employés à effectuer des virements. 129 millions de dollars de pertes sont attribués au schéma.
La détection des deepfakes à l'entrée en relation suffit-elle à prévenir ce type de fraude ? Non. L'affaire des 129M$ illustre que la fraude deepfake sophistiquée peut contourner entièrement les contrôles d'entrée en relation en ciblant des canaux de communication interne établis plutôt que des points de vérification de documents.
Comment Joinble aborde-t-il simultanément ces risques de conformité et de fraude ? Les agents IA autonomes de Joinble sont conçus pour la surveillance continue des identités et la détection d'anomalies comportementales, opérant sur l'ensemble du cycle de vie de l'identité plutôt que seulement à la porte d'entrée.
Articles connexes
Fraude 4.0 : l'IA contre l'IA en vérification d'identité
Les agents d'IA attaquent le KYC plus vite que la revue manuelle ne s'adapte. Le Fraude 4.0, l'économie du deepfake à 15 dollars, et la défense.
5 attaques deepfake sur l'onboarding bancaire
La fraude à l'identité a évolué. Découvrez les tactiques les plus avancées utilisées par les criminels pour contourner la sécurité bancaire et comment l'IA légale de Joinble est la réponse.
Loi IA Art. 50 en vigueur : enjeux KYC des deepfakes
L'article 50 de la loi IA UE est en vigueur depuis le 2 août 2026. Voici son impact concret sur la conformité KYC et la lutte contre la fraude deepfake.