46 Comptes, Aucune Alerte: La Faille KYC à 40 Mds $
Un rapport place la fraude deepfake à 40 milliards par an. L'affaire ABN AMRO — 46 faux comptes sans détection — prouve que le KYC statique est dépassé.

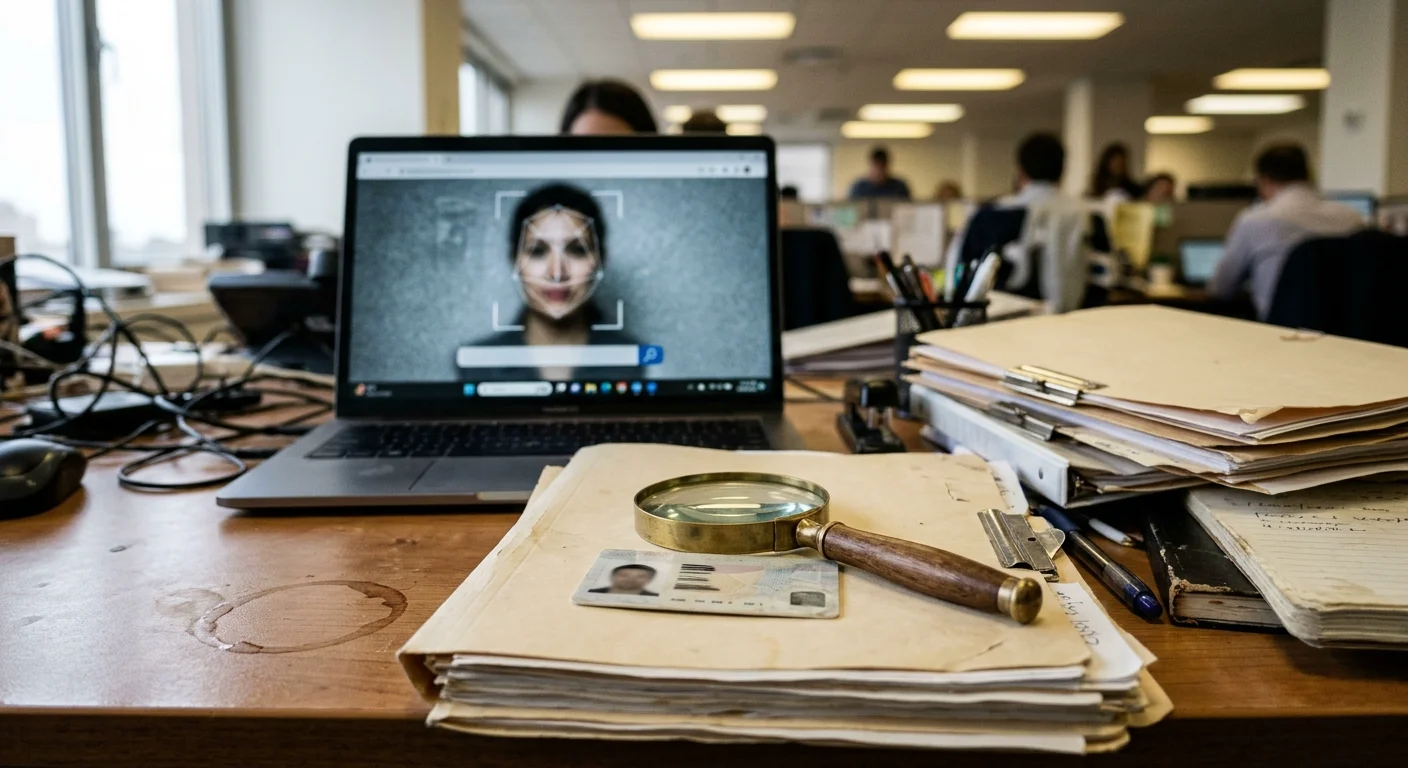
Le 23 mars 2026, le parquet néerlandais a inculpé un Amsterdamois de 34 ans pour avoir ouvert 46 comptes bancaires chez ABN AMRO en contournant chaque fois les contrôles automatisés d'identité : un selfie deepfake retouché pour correspondre à un document d'identité volé.
Le quarante-sixième compte a été détecté non pas parce que le système avait signalé un schéma suspect, mais parce qu'un dossier associait la photo d'un passeport féminin à un selfie masculin — une incohérence visuelle banale, pas une alerte de fraude synthétique. Sans cette coïncidence, le décompte aurait pu atteindre 50, 60, voire davantage.
Ce cas n'est pas une anecdote. C'est une expérience grandeur nature sur les défaillances du KYC. Et il survient la même année qu'un rapport qui l'inscrit dans une crise sectorielle de 40 milliards de dollars.
L'Alerte à 40 Milliards de Dollars
Le 13 octobre 2026, la société de détection de deepfakes identifAI a publié ce qu'elle présente comme la première mesure exhaustive de la fraude financière activée par les deepfakes. Le chiffre central — 40 milliards de dollars par an — est une estimation de l'éditeur et doit être accueilli avec un scepticisme approprié. Les données précises contenues dans le rapport sont plus difficiles à ignorer.
La fraude à l'identité représente désormais 17,6 % de tous les incidents de fraude deepfake dans le monde. Les médias synthétiques sont à l'origine d'1 échec sur 100 dans les vérifications d'identité — un chiffre corroboré de façon indépendante par LexisNexis Risk Solutions en juillet 2026, comme nous l'avons analysé dans comment les deepfakes brisent les contrôles d'identité à grande échelle.
Le clonage vidéo et vocal représente près des deux tiers des cas de fraude synthétique observés. Les États-Unis constituent la principale cible avec 34,1 % des incidents, devant l'Inde (7,7 %) et le Royaume-Uni (6,6 %).
L'affaire ABN AMRO s'inscrit pleinement dans ces données. C'est le cas qui donne corps aux statistiques.
Comment l'Attaque a Fonctionné
Le parcours d'entrée en relation mobile d'ABN AMRO — comme celui de la plupart des banques de détail au début de l'année 2026 — exigeait deux éléments : la photo d'un document d'identité officiel et un selfie pour vérifier que le visage du demandeur correspondait au document.
D'après les pièces du dossier judiciaire et l'analyse publiée par iProov, l'auteur des faits a obtenu des documents d'identité volés auprès de plusieurs sources, certains récupérés via une campagne TikTok proposant des paiements en cryptomonnaies en échange de vidéos de selfies. Pour chaque demande d'ouverture de compte, il a soumis le document volé accompagné d'un selfie deepfake — son propre visage, retouché numériquement pour ressembler à la photo figurant sur le document.
Le système automatisé de reconnaissance faciale de la banque a accepté chaque correspondance. Il n'était pas conçu pour détecter les signatures de morphing ni les artefacts d'injection. Il était conçu pour répondre à une seule question : le visage A correspond-il au visage B ? L'auteur s'est simplement assuré que les deux visages se ressemblent suffisamment.
Le système a fonctionné exactement comme prévu. C'est la spécification qui était erronée.
Cette faille n'est pas propre à ABN AMRO. Tout workflow KYC qui traite la comparaison selfie-document comme contrôle terminal est architecturalement exposé à cette classe d'attaque. L'attaquant n'a pas besoin de contourner un détecteur particulièrement sophistiqué — il lui suffit de satisfaire son critère de réussite le plus restrictif.
Pourquoi le KYC Statique Ne Peut Pas Détecter Cela
La vérification d'identité traditionnelle opère à un instant précis dans le temps. Un client soumet des documents et un selfie lors de l'entrée en relation. Le système compare le visage à la photo, lit les champs du document, effectue un contrôle de vivacité, puis approuve ou rejette.
Chaque étape de ce flux examine des artefacts : l'image du document, le selfie, le signal de vivacité. Les outils deepfakes modernes sont spécifiquement conçus pour produire des artefacts plausibles à chaque contrôle. Des kits commerciaux de contournement du KYC se vendent sur des marchés du darknet pour 15 dollars à peine, accompagnés de tutoriels pour contourner la détection de vivacité utilisée par les principales plateformes.
Le problème architectural plus profond est que la vérification statique n'a pas de référentiel comportemental. Elle ne peut pas demander : ce demandeur se comporte-t-il comme quelqu'un qui a légitimement opéré un compte bancaire ? L'empreinte numérique de l'appareil est-elle cohérente avec des clients similaires ? La cadence d'ouverture de comptes dans l'établissement suggère-t-elle un schéma coordonné ?
Dans le cas ABN AMRO, une analyse comportementale et inter-comptes aurait détecté le schéma coordonné bien avant le quarante-sixième compte. L'attaquant opérait à grande échelle par définition — ce qui génère des signaux inter-dossiers que la vérification ponctuelle est structurellement incapable de percevoir.
| Approche de vérification | Ce qu'elle contrôle | Ce qu'elle manque |
|---|---|---|
| Scan de document | Artefacts de falsification, champs de données | Selfie retouché correspondant à un document volé |
| Détection de vivacité | Présence en temps réel | Identité de la personne présente |
| Comparaison faciale | Similarité selfie-document | Similarité fabriquée par morphing |
| Entrée en relation statique | Instantané à un moment donné | Schémas de coordination inter-comptes |
Les Recommandations du Rapport identifAI
Le rapport formule quatre recommandations pertinentes pour les équipes de vérification d'identité.
Recourir à des canaux de vérification distincts pour les transactions à valeur élevée. Un deepfake peut contourner l'entrée en relation initiale, mais une deuxième étape de vérification utilisant un signal différent — historique de l'appareil, référentiel comportemental, modalité biométrique distincte — élève considérablement le coût de l'attaque.
Passer de la vérification documentaire à la vérification de justificatifs. Les images de documents sont synthétisables. Les schémas d'identification électronique reconnus par l'UE, dont le Portefeuille EUDI, sont liés cryptographiquement à l'autorité émettrice et ne peuvent être ni retouchés ni injectés.
Ajouter un contexte comportemental. La cadence d'ouverture de comptes, les schémas de partage d'appareils et le comportement de session sont des signaux que les outils deepfakes ne peuvent pas répliquer de façon convaincante à l'échelle requise pour une fraude coordonnée.
Automatiser la couche de corrélation. Un analyste humain qui examine 50 dossiers individuellement ne verra pas le schéma inter-dossiers. Un système automatisé qui les ingère simultanément le verra.
Ce dernier point illustre les limites de la détection de vivacité multimodale seule. La vivacité répond à une question précise — cette image est-elle présentée en temps réel ? — mais pas à celle qui importe davantage : ce demandeur est-il bien celui qu'il prétend être, en contexte et à grande échelle ?
La Réponse Réglementaire
L'ETSI a publié en septembre 2026 la spécification TS 104 275, qui impose pour la première fois des obligations affirmatives aux développeurs de systèmes d'IA générative pour empêcher leurs outils de produire des deepfakes préjudiciables. Les exigences comprennent une évaluation des risques préalable à la mise sur le marché, le filtrage des contenus générés, l'étiquetage des médias synthétiques et la documentation des incidents sur cinq phases du cycle de vie de l'IA.
La norme ne gouverne pas directement les prestataires KYC, mais elle déplace la responsabilité en amont : les fournisseurs d'IA qui proposent des outils de génération de médias synthétiques seront désormais soumis à des obligations de conformité qui n'existaient pas auparavant.
L'AMLR européen, applicable à partir de juillet 2027, érige la vérification d'identité en obligation fondamentale de vigilance pour toutes les institutions financières et les prestataires de services sur crypto-actifs. D'après les normes techniques de l'AMLA publiées fin septembre 2026, l'identification électronique — schémas eID et Portefeuille EUDI — devient la voie préférentielle pour l'entrée en relation à distance, les contrôles documentaires étant relégués en solution de repli nécessitant une justification explicite.
Combler la Faille avec des Agents Autonomes
Le cas ABN AMRO illustre la limite structurelle de la vérification ponctuelle fondée sur des règles. Dépasser cette limite exige un système qui fonctionne en continu, à travers les dossiers, en corrélant des signaux qu'aucune vérification individuelle ne peut saisir.
Le KYC agentique — le modèle qui remplace les files de vérification statique par des agents d'IA autonomes — est précisément conçu pour cette architecture. Les agents IA de Joinble ingèrent des signaux comportementaux, des données d'appareils, des corrélations inter-clients et des événements de surveillance continue en parallèle, faisant remonter les schémas de fraude coordonnée avant qu'ils n'atteignent 46 comptes.
L'objectif n'est pas de construire un meilleur contrôle de vivacité. C'est de construire un système qui pose des questions fondamentalement différentes — des questions auxquelles les médias synthétiques, aussi sophistiqués soient-ils, ne peuvent pas répondre de façon convaincante à l'échelle d'ouverture de comptes que ce type de fraude requiert.
L'auteur des 46 ouvertures de comptes chez ABN AMRO a exploité un système qui posait exactement une question, 46 fois de façon isolée. La réponse à cette affaire n'est pas une meilleure question. C'est un meilleur système.
Foire Aux Questions
En quoi consistait la fraude deepfake chez ABN AMRO ?
Un Amsterdamois de 34 ans a été mis en cause en mars 2026 pour avoir ouvert 46 comptes bancaires chez ABN AMRO à l'aide de selfies deepfakes correspondant à des documents d'identité volés. Le système automatisé de reconnaissance faciale a accepté les 46 dossiers car il n'était pas conçu pour détecter les signatures de morphing ni les artefacts d'injection.
Quelle est l'ampleur du problème de la fraude deepfake dans le monde ?
Le rapport d'identifAI d'octobre 2026 estime la fraude financière activée par les deepfakes à 40 milliards de dollars par an. La fraude à l'identité représente 17,6 % des incidents. Les États-Unis sont la principale cible avec 34,1 % des cas, devant l'Inde et le Royaume-Uni.
Pourquoi les contrôles de vivacité n'ont-ils pas détecté la fraude chez ABN AMRO ?
Les contrôles de vivacité standard vérifient si une image est présentée en temps réel et non rejouée depuis un enregistrement. Ils ne vérifient pas si un visage a été retouché pour correspondre à un document d'identité spécifique. L'auteur a exploité cette faille : un visage vivant et retouché satisfait le contrôle de vivacité tout en contournant la comparaison d'identité.
Qu'est-ce que la norme ETSI TS 104 275 ?
Publiée en septembre 2026, l'ETSI TS 104 275 impose aux développeurs et opérateurs de systèmes d'IA générative d'empêcher leurs outils de produire des deepfakes préjudiciables, avec des exigences d'évaluation des risques, de filtrage de contenu, d'étiquetage et de documentation des incidents.
Que change l'AMLR européen pour la vérification d'identité ?
L'AMLR, applicable en juillet 2027, fait de la vérification d'identité une obligation centrale de vigilance pour les institutions financières et les prestataires crypto. Les normes techniques de l'AMLA font de l'entrée en relation basée sur l'eID la voie par défaut pour les processus à distance, réduisant la dépendance aux flux document-selfie vulnérables au morphing.
Comment les agents IA autonomes améliorent-ils la détection de la fraude deepfake ?
Les agents IA autonomes ingèrent simultanément des signaux comportementaux inter-dossiers, des empreintes d'appareils et des schémas à l'échelle du réseau — des signaux inaccessibles à la vérification statique ponctuelle. Cette couche de corrélation inter-comptes détecte la fraude coordonnée bien plus tôt et à moindre coût par vérification que l'examen humain.
Articles connexes
Fraude IA à 40 Mds $: Le Plan de l'Industrie
Deloitte projette que la fraude activée par l'IA atteindra 40 milliards de dollars d'ici 2027. Voici comment le plan en 20 points de l'industrie financière remodèle la conformité KYC.
Fuite IDScan.net : 153M d'identités et la faille KYC tierce
La fuite IDScan.net a exposé 153 millions de permis de conduire en septembre 2026 — étude de cas sur le risque KYC externalisé à des prestataires tiers.
Faux Papiers Générés par IA : La Nouvelle Frontière de la Fraude Identitaire
ChatGPT peut créer un faux passeport en 5 minutes. OnlyFake a vendu plus de 10 000 faux documents. Comment les documents synthétiques contournent le KYC et quelles défenses fonctionnent en 2026.