Le Délai de 45 Jours: Pourquoi FRAML Exige l'IA Agentique
Les comptes mule restent actifs 45 jours avant détection. Voici comment la convergence FRAML et l'IA agentique réduisent cet écart pour les banques en 2026.

La plupart des établissements financiers n'identifient pas un compte mule pendant qu'il est utilisé. Ils le repèrent quarante-cinq jours plus tard — une fois l'argent déplacé, les dégâts consommés et la piste refroidie.
Ce chiffre, issu des données de l'Autorité bancaire européenne et du Conseil européen des paiements publiées au fil du cycle 2024–2026, n'est pas une anomalie. C'est une moyenne structurelle. Les comptes mule — de véritables comptes ouverts par de véritables personnes qui, ensuite, facilitent le déplacement de produits criminels — restent actifs pendant 45 jours avant d'être détectés, surtout parce que les deux systèmes susceptibles de les signaler fonctionnent encore dans des silos distincts : la détection des fraudes et la lutte contre le blanchiment d'argent (LBA).
C'est le problème que le FRAML a été conçu pour résoudre. Et, en 2026, l'IA agentique est ce qui rend le FRAML opérationnellement viable à la vitesse qu'impose la menace.
Ce Qu'est Réellement un Compte Mule
Un compte mule n'équivaut pas à une identité synthétique. Ce n'est pas non plus un contournement par deepfake. La personne qui l'a ouvert est réelle, vérifiée et, au moment de l'inscription, pleinement conforme aux exigences KYC. C'est précisément cela qui rend cette catégorie si difficile à détecter.
Le recruteur de mules agit en amont, en ciblant des individus qui ont déjà franchi la vérification d'identité et détiennent des comptes légitimes. L'Agence nationale du crime britannique estime que 60 pour cent des mules recrutées ont moins de 30 ans, approchées via les réseaux sociaux, les communautés de jeux vidéo et de fausses offres d'emploi promettant des revenus faciles pour la "gestion financière" ou le "traitement des paiements". Certains recrutés savent qu'ils facilitent un crime (mules volontaires). D'autres croient s'engager dans une activité légale en zone grise (mules complices). Une minorité croissante est réellement trompée pour céder leurs coordonnées bancaires sans en comprendre l'objet (mules involontaires).
Au Royaume-Uni, la Financial Conduct Authority a recensé plus de 207 000 comptes personnels actifs comme comptes mule en 2024 seulement — une hausse de 22 pour cent d'une année sur l'autre. Il ne s'agit pas de cas isolés. Ils forment un pipeline de recrutement et de déploiement industrialisé, opérant à une échelle qui remet en question l'hypothèse selon laquelle la vérification KYC, aussi rigoureuse soit-elle, immunise contre la fraude ultérieure à l'inscription.
Pourquoi le KYC à l'Inscription Ne Peut Pas Détecter Cela
Les défenseurs du KYC perpétuel avancent cet argument depuis des années : la vérification d'identité à un moment unique ne répond qu'à la question de qui était quelqu'un à l'inscription. Elle ne dit rien de ce qu'il fait ensuite.
Un compte qui franchit tous les contrôles documentaires, les tests de détection de vie et les criblages aux sanctions lors de l'inscription peut devenir un compte mule six semaines plus tard. La personne n'a pas changé. Le risque, si. Le dossier KYC n'en reflète rien.
Il s'agit d'un mode de défaillance structurellement distinct de la fraude à la prise de contrôle de compte, où un criminel s'empare d'un compte légitime. Avec les comptes mule, le titulaire conserve le contrôle et facilite activement — pas toujours en le sachant — l'activité criminelle. Les heuristiques traditionnelles de détection de fraude ne le signalent pas, car aucun accès non autorisé n'a eu lieu. La surveillance LBA traditionnelle ne le signale pas non plus, car les volumes de transactions dans la phase initiale d'activité mule sont calibrés pour rester sous les seuils d'alerte.
L'écart entre ces deux systèmes — la détection des fraudes et la LBA — est l'espace où vivent les comptes mule pendant ces 45 jours.
FRAML : Quand la Fraude et le LBA Partagent un Cerveau
Le FRAML — la convergence des fonctions de détection de fraude et de lutte contre le blanchiment d'argent — n'est pas une idée récente, mais son urgence s'est nettement accentuée en 2026. Lors d'un événement ACAMS à New York en mars 2026, les professionnels ont formulé le sujet comme "l'effondrement des silos à l'ère de l'IA et des paiements instantanés". Cette formulation saisit précisément les enjeux.
Le modèle organisationnel habituel sépare la fraude et le LBA en équipes distinctes, avec des infrastructures de données distinctes et des files d'alertes séparées. Cette séparation avait un sens administratif lorsque la fraude relevait surtout de la protection des consommateurs — remboursements, litiges — et que le LBA relevait surtout d'une obligation de déclaration réglementaire. L'activité de comptes mule fait tomber cette distinction. Un compte mule est simultanément les deux : un vecteur de fraude, en particulier pour la fraude par virement autorisé (APP fraud), et un mécanisme de blanchiment d'argent.
La fraude APP constitue un défi particulier, car c'est la victime qui initie le virement. Cela rend les cadres conventionnels de détection de fraude presque inutiles — le titulaire du compte est authentifié, la transaction est autorisée et le dossier KYC est propre. Les pertes liées à la fraude APP devraient atteindre 5,25 milliards de dollars aux États-Unis, au Royaume-Uni et en Inde d'ici 2026, avec une croissance d'environ 21 pour cent par an en termes composés. À l'échelle mondiale, les pertes liées à la fraude aux paiements en ligne devraient dépasser 343 milliards de dollars cumulés entre 2024 et 2027.
L'Office of the Comptroller of the Currency américain a traité cela de front dans sa Perspective de risque semestrielle 2025 : un événement de fraude aboutissant à des fonds transitant par un compte mule est désormais formellement classé comme une défaillance au titre du Bank Secrecy Act et du LBA. Les établissements doivent non seulement arrêter la fraude — ils doivent tracer le mouvement des fonds liés à la fraude en aval. C'est un changement matériel dans la responsabilité réglementaire.
Un cadre FRAML fait tomber les silos. Les signaux de fraude alimentent les enquêtes LBA. Les schémas de transactions LBA signalent de potentiels réseaux de fraude. Les données comportementales circulent librement entre les deux fonctions. En pratique, cela exige une infrastructure de données unifiée et — compte tenu du volume de transactions — une intelligence machine capable d'opérer sur cette infrastructure unifiée en temps réel.
Les Paiements Instantanés Changent le Calcul
Le règlement européen sur les paiements instantanés a nettement accéléré l'urgence. Les prestataires de services de paiement de la zone euro devaient être en mesure de recevoir des paiements instantanés en janvier 2025 et de les envoyer en octobre 2025. Dans les environnements de paiement en temps réel, l'argent peut se régler en quelques secondes — ce qui signifie que le délai de détection moyen de 45 jours n'est pas qu'un inconvénient opérationnel. C'est une quasi-garantie que les fonds sont irrécouvrables au moment où une alerte apparaît dans la file d'attente.
Le traitement LBA par lots — exécutions nocturnes, révisions hebdomadaires, rapports trimestriels — est architecturalement incompatible avec les rails de paiements instantanés. Si la détection et l'enquête opèrent sur un cycle de 24 à 48 heures et que les virements s'effectuent en moins de dix secondes, le système de conformité fonctionne sur un calendrier fondamentalement différent de la menace qu'il est censé détecter.
Ce Que l'IA Agentique Apporte au FRAML
Détecter l'activité de comptes mule à une vitesse significative exige de franchir un seuil de capacité que les systèmes basés sur des règles n'ont pas atteint de manière cohérente. Les typologies de mules sont dynamiques — calibrées par rapport aux seuils d'alerte connus, délibérément variées pour éviter la reconnaissance de schémas, et distribuées entre plusieurs comptes et établissements pour fragmenter le signal.
L'IA agentique modifie le modèle opérationnel de trois manières concrètes.
Corrélation inter-comptes. Un seul compte mule produit des signaux faibles. Un réseau de vingt comptes mules — chacun recevant de petits flux entrants de la même origine frauduleuse et les transférant vers un point de consolidation en quelques heures — produit une signature au niveau du graphe qui est détectable, mais seulement si les données des vingt comptes peuvent être analysées ensemble. Les modèles d'apprentissage non supervisé peuvent repérer ces schémas au niveau du réseau sur des millions de comptes sans nécessiter de typologies prédéfinies. Le rapport du HKMA de juin 2026 sur l'adoption de l'IA dans la criminalité financière comprenait quatre études de cas de banques opérationnelles où la détection de réseaux mules par IA a réduit le délai d'identification de semaines à heures.
Anomalie comportementale au niveau du compte. Avant qu'un compte mule soit formellement activé, il présente souvent des changements comportementaux — variations soudaines de la fréquence des transactions, nouveaux bénéficiaires hors des schémas établis, entrées de contreparties inconnues. Les systèmes agentiques surveillent ces signaux en continu et déclenchent des flux de travail d'enquête sans attendre l'initiation humaine. La plateforme Ray de ThetaRay, lancée en janvier 2026, a démontré que les pipelines d'enquête agentiques peuvent réduire le délai de résolution des cas de plus de 50 pour cent.
Intégration des données en temps réel. Le goulot d'étranglement fondamental dans les approches en silos est la latence dans le déplacement des données entre les systèmes de fraude et LBA. Les architectures d'IA agentique construites sur une infrastructure de données unifiée éliminent cette latence, permettant aux signaux de fraude d'informer les alertes LBA dans le même cycle de traitement.
Pour les établissements qui construisent une infrastructure agentique de gestion des identités, l'approche architecturale est identique : des agents autonomes opérant tout au long du cycle de vie de la relation client, pas seulement au point d'inscription.
Ce Qu'attend l'Environnement Réglementaire en 2026
La direction réglementaire est sans ambiguïté. La classification de défaillance BSA/LBA de l'OCC pour les événements de fraude facilités par des mules place la responsabilité de détection directement sur les établissements récepteurs. Les règles de responsabilité en matière de fraude APP du Régulateur des systèmes de paiement britannique (PSR), entrées en vigueur en octobre 2024, exigent que les banques émettrices et réceptrices partagent les coûts de remboursement, créant une incitation financière directe pour que les établissements récepteurs détectent l'activité mule de manière agressive.
| Dimension | Approche traditionnelle en silos | FRAML + IA Agentique |
|---|---|---|
| Délai de détection | 45+ jours (moyenne ABE) | Quelques heures ou moins |
| Portée des données | Silos fraude et LBA séparés | Vue multicanal unifiée |
| Identification de réseaux mules | Rarement détectés en tant que réseaux | Corrélation au niveau du graphe |
| Réponse aux seuils | Calibrée par les criminels | Détection d'anomalies non supervisée |
| Exposition réglementaire | Risque de défaillance BSA/LBA | Posture de conformité proactive |
| Charge des analystes | Élevée — construction manuelle de dossiers | Triage agentique et pré-enquête |
Un cadre FRAML avec détection agentique n'élimine pas le risque de comptes mules. Ce qu'il fait, c'est faire tomber la fenêtre de détection de 45 jours. Avec une surveillance comportementale au niveau du réseau et des données unifiées fraude-LBA, des délais de détection de quelques heures — plutôt que de semaines — sont opérationnellement réalisables. Dans les environnements de paiement en temps réel, c'est la seule voie réaliste vers la récupération des fonds et la seule posture de conformité que les régulateurs sont prêts à accepter.
FAQ
Qu'est-ce qu'un compte mule ?
Un compte mule désigne un compte bancaire légitime, détenu par une personne réelle et vérifiée via KYC, utilisé pour recevoir et transférer des produits criminels. Le titulaire peut être un criminel volontaire, un complice conscient ou une victime d'ingénierie sociale. Dans les trois cas, le compte passe les contrôles d'inscription car la personne qui l'a ouvert est réelle et vérifiée.
Qu'est-ce que le FRAML ?
Le FRAML désigne la convergence de la détection des fraudes et de la lutte contre le blanchiment d'argent en une fonction de conformité unifiée. Les comptes mules occupent l'intersection des deux disciplines : ils facilitent la fraude APP du point de vue de la victime et permettent le blanchiment d'argent du point de vue du réseau criminel.
Qu'est-ce que l'écart de détection de 45 jours ?
Les données de l'Autorité bancaire européenne et du Conseil européen des paiements couvrant 2024–2026 indiquent que les comptes mules restent actifs en moyenne 45 jours avant d'être détectés. La cause principale est la fragmentation des données : les équipes de fraude et LBA opèrent sur des infrastructures séparées, de sorte que le signal comportemental combiné qui permettrait d'identifier un compte mule n'est jamais assemblé au bon endroit au bon moment.
Comment l'IA agentique améliore-t-elle la détection des comptes mules ?
L'IA agentique peut corréler des données comportementales sur des millions de comptes simultanément, repérer des signatures de réseaux mules au niveau du graphe et déclencher des flux de travail d'enquête sans intervention humaine. Cela ramène les délais de détection de semaines à heures en éliminant la latence entre les signaux de fraude et les alertes LBA.
Quelles sont les conséquences réglementaires de l'échec à détecter les comptes mules ?
Aux États-Unis, l'OCC a codifié que la fraude aboutissant à des fonds transitant par des comptes mules constitue une défaillance au titre du Bank Secrecy Act et du LBA. Au Royaume-Uni, les règles de responsabilité du PSR exigent que les banques réceptrices partagent les coûts de remboursement des fraudes APP, pénalisant directement les établissements qui ne détectent pas rapidement l'activité mule.
En quoi la fraude aux comptes mules diffère-t-elle de la fraude à l'identité synthétique ?
La fraude à l'identité synthétique consiste à fabriquer une identité pour passer l'inscription KYC. La fraude aux comptes mules s'appuie sur une identité réelle et vérifiée qui facilite ensuite des activités criminelles. La fraude synthétique attaque la couche d'inscription ; la fraude mule attaque la couche comportementale post-inscription. Les deux nécessitent des approches de détection différentes et aucune n'est résolue par la seule vérification d'identité à un moment donné.
Articles connexes
Portefeuille EUDI : le délai de déc. 2026 et votre KYC
Chaque État membre de l'UE doit déployer le Portefeuille EUDI d'ici décembre 2026. Voici ce que cela signifie pour votre KYC et la conformité MiCA.
KYC Agentique : Agents IA vs revues manuelles
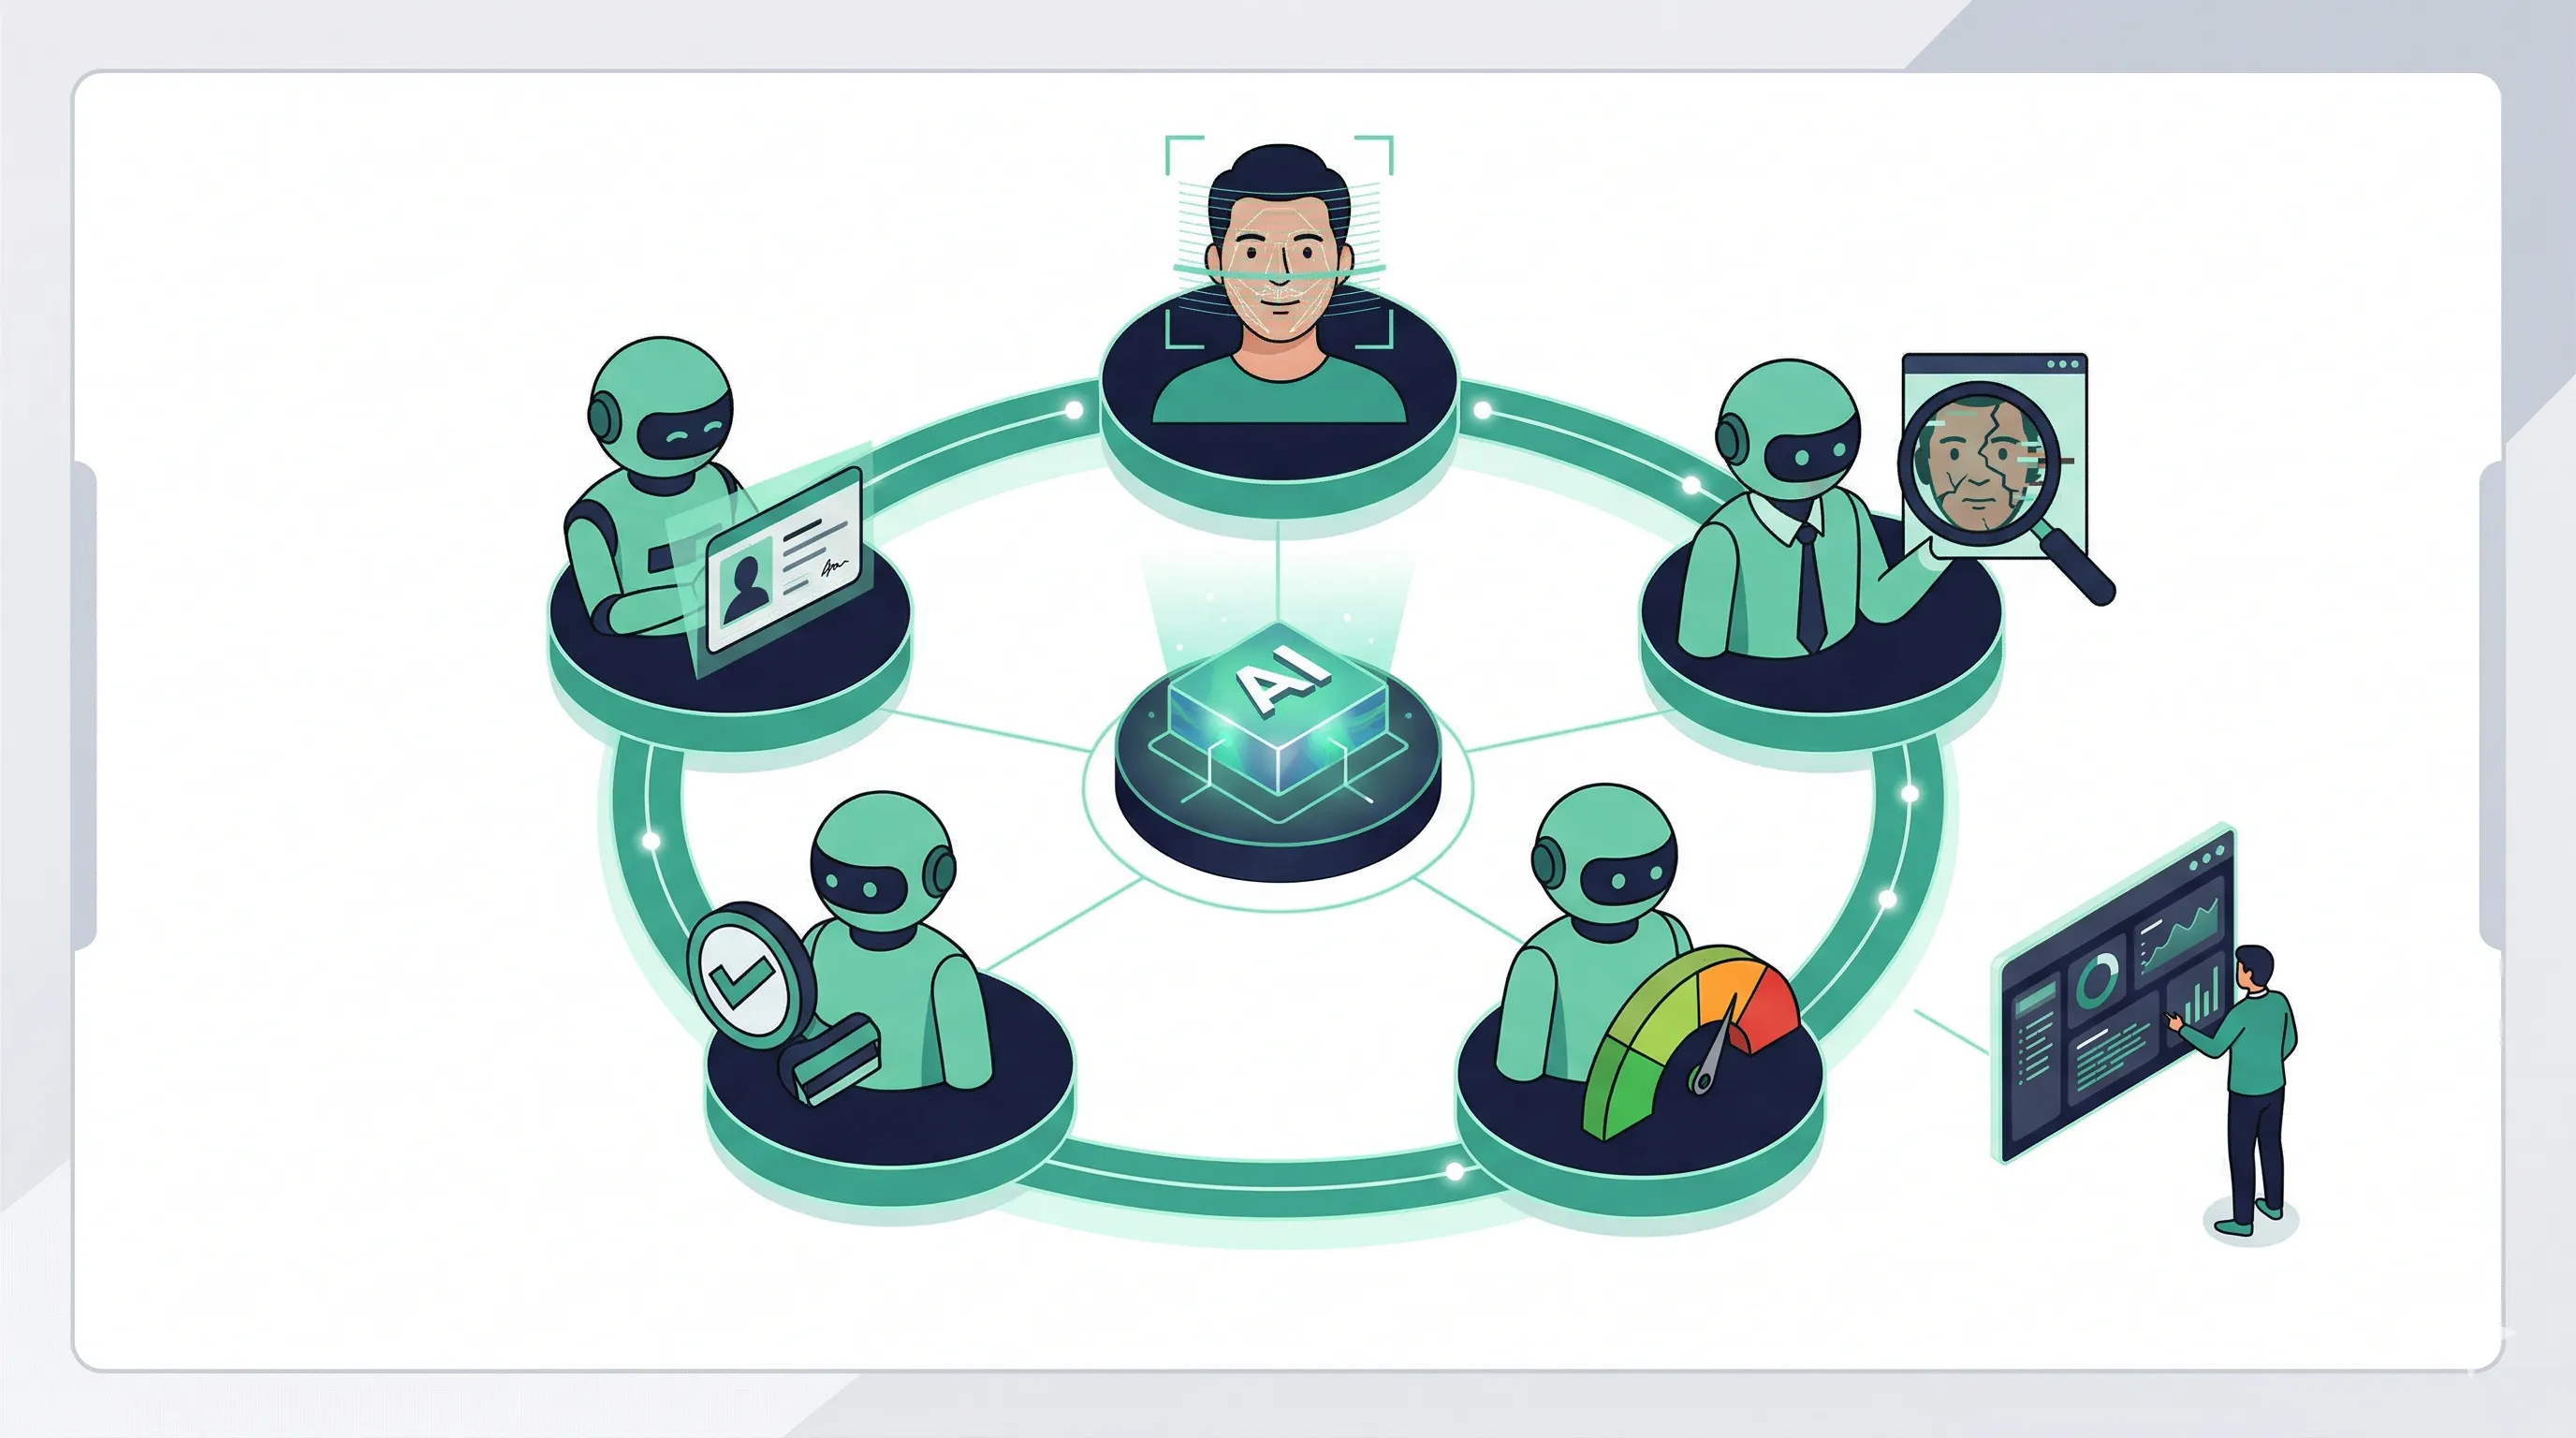
Le KYC traditionnel repose sur des réviseurs humains. Le KYC agentique utilise des agents IA autonomes qui détectent les deepfakes, évaluent le risque et prennent des décisions de conformité. Découvrez comment l'architecture multi-agents réduit de 80 % les revues manuelles tout en respectant MiCA et AMLD6.
SR 26-2 : La Lacune de Gouvernance de l'IA dans le KYC
La directive SR 26-2 exclut explicitement l'IA générative et agentique. Pour les banques utilisant l'IA dans le KYC, cette lacune crée une responsabilité réglementaire.