Deepfakes Empresariais: 90% das Empresas Sem Defesas
Relatório Pindrop 2026: 74% das empresas sofreram ataques deepfake e 90% carecem de defesas dedicadas. O que isso significa para sua estratégia de identidade.
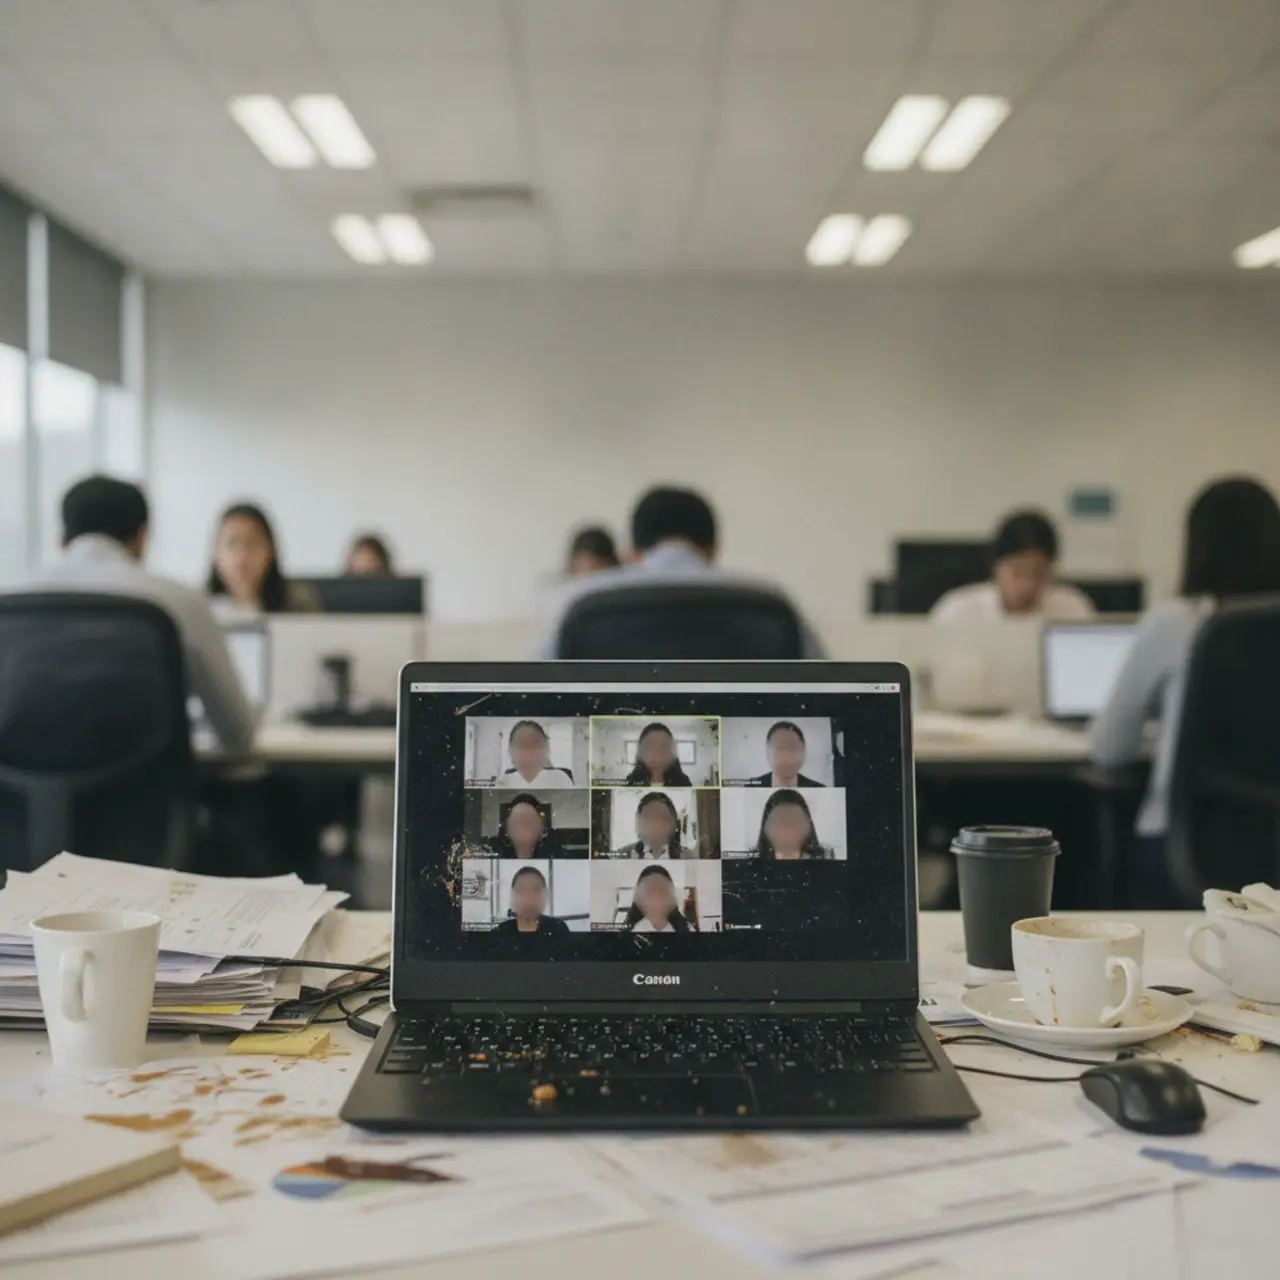
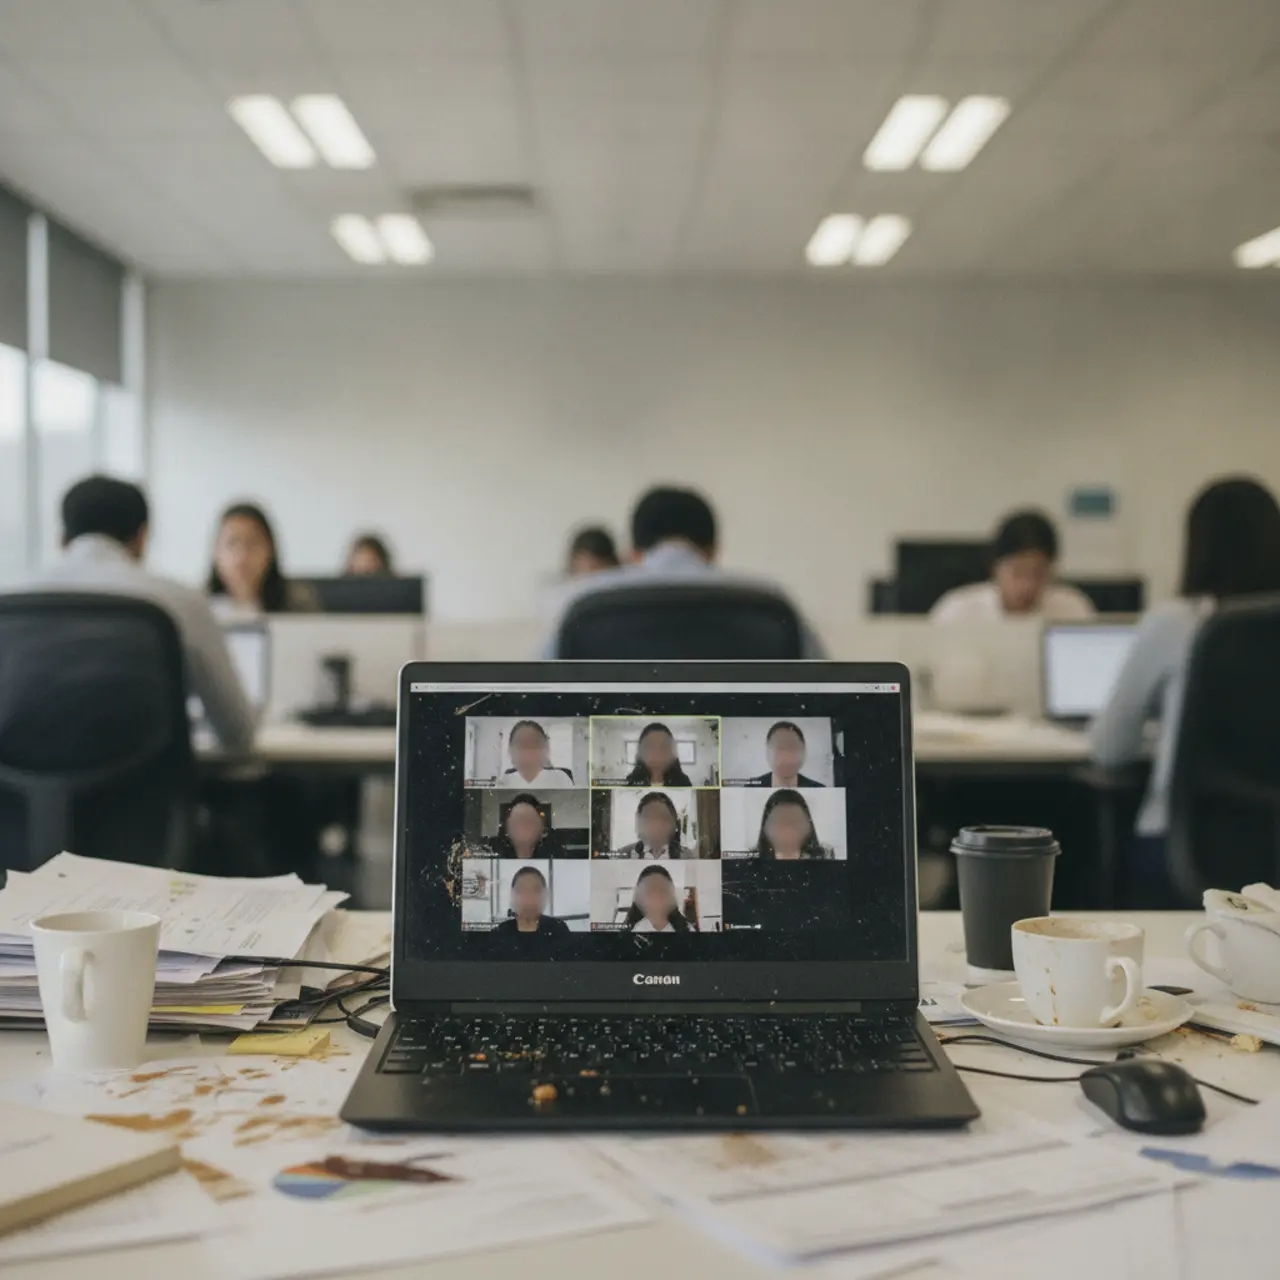
Três quartos dos líderes de segurança empresarial afirmam que sua organização enfrentou um suspeito ataque deepfake no último ano. Nove em cada dez admitem carecer de defesas dedicadas. Um único incidente custa mais de um milhão de dólares a um em cada quatro vítimas. Esses três números, todos extraídos do Relatório de Ataques Deepfake Empresariais da Pindrop de setembro de 2026, descrevem uma assimetria que deveria alarmar qualquer CISO: o ataque já está dentro do edifício, e o edifício não foi projetado para detectá-lo.
Este artigo analisa o que esse relatório revela sobre o risco deepfake em ambientes empresariais, por que as defesas padrão falham diante da ameaça e como deve ser uma resposta significativa — uma que começa onde o risco de identidade realmente começa.
Os Números Por Trás da Lacuna de Preparação
A Pindrop entrevistou líderes de segurança empresarial em serviços financeiros, saúde e tecnologia para seu relatório de setembro de 2026. Os dados principais são contundentes:
| Métrica | Cifra |
|---|---|
| Empresas que sofreram um incidente deepfake suspeito nos últimos 12 meses | 74% |
| Organizações com defesas dedicadas contra deepfakes | 10% |
| Líderes de segurança que consideram sua organização despreparada | 93% |
| Incidentes com perdas superiores a 500.000 dólares | 49% |
| Incidentes com perdas superiores a 1.000.000 dólares | 25% |
| Crescimento dos ataques baseados em IA (T4 2024 – junho 2026) | +1.680% |
| Velocidade em relação aos tipos de ataques tradicionais | 8x mais rápido |
O dado de 90% sem defesas não se deve à ignorância. A maioria das organizações conhece a ameaça. O problema é que as pilhas de segurança existentes não foram construídas para responder à pergunta "esta é uma pessoa real?" mas a "esta é uma credencial real?". São perguntas diferentes, e em 2026 a lacuna entre elas é o território onde opera a fraude deepfake.
Como São Realmente os Ataques Deepfake Empresariais
O imaginário coletivo ainda situa a fraude deepfake na tela de integração de um banco. A realidade dos ataques empresariais é mais ampla e consideravelmente mais complexa. O relatório da Pindrop identifica três vetores de ataque principais atualmente explorados em escala.
Falsificação do Suporte Técnico Interno
O vetor mais comum em 2026. Um atacante liga para o helpdesk interno se passando por um funcionário. Utiliza um clone de voz — construído a partir de redes sociais, podcasts corporativos, gravações de conferências ou vídeos do LinkedIn — para solicitar uma redefinição de senha, desativação do MFA ou escalada de privilégios. O agente do helpdesk não tem à sua frente nenhuma ferramenta que pergunte se aquela voz é sintética. Ele tem uma fila de tickets e o desejo de ser útil.
A qualidade da clonagem de voz em 2026 requer menos de dez segundos de áudio de origem e produz resultados que enganam o ouvido humano em testes cegos. Os mecanismos pelos quais o áudio clonado é implantado contra sistemas de identidade são detalhados em nossa análise sobre clonagem de voz por IA e fraude de identidade.
Fraude em Entrevistas Remotas
A troca de rostos em tempo real e a síntese de voz estão sendo usadas para passar por entrevistas em vídeo para vagas remotas. O objetivo vai desde obter acesso interno a sistemas sensíveis até coletar credenciais de integração em escala. Um grupo documentado no segundo trimestre de 2026 vinculou trinta e duas contratações remotas bem-sucedidas em oito empresas de tecnologia a um único anel de fraude operando identidades sintéticas.
Isso não é um problema de KYC no sentido tradicional. O responsável pela seleção não é um compliance officer. Ele não dispõe de ferramentas de detecção de vivacidade, nem de análise forense de imagens, nem de mandato para tratar uma entrevista como uma passagem de fronteira. No entanto, o resultado — uma identidade fraudulenta obtendo acesso autorizado à infraestrutura interna — é idêntico ao de uma verificação KYC reprovada.
Deepfake Executivo para Autorização Financeira
A fraude de transferências de alto valor mediante falsificação de identidade de executivos existe há anos por meio de e-mails de comprometimento empresarial. A versão de 2026 adiciona uma camada de vídeo. Um CEO sintético aparece em um compartilhamento de tela, confirma a transação verbalmente, e a equipe financeira prossegue. A análise forense pós-incidente geralmente encontra artefatos reveladores — microexpressões inconsistentes, desalinhamento de sincronização áudio-vídeo — mas nenhum desses artefatos dispara no momento da chamada.
A Pindrop constatou que três em cada quatro entrevistados corporativos afirmaram que seria necessário que um líder da empresa caísse em um deepfake para que o problema se tornasse uma prioridade no nível do conselho. Para uma parte significativa dessas organizações, esse momento de despertar já chegou.
Por Que as Defesas Existentes São Insuficientes
A maior parte dos orçamentos de segurança empresarial destinados à identidade em 2026 está concentrada em três áreas: detecção em endpoints, gestão de credenciais e KYC de integração. As três têm pontos cegos específicos frente aos ataques deepfake.
A detecção em endpoints busca malware, processos suspeitos e tráfego de rede anômalo. Um clone de voz produzido em um servidor externo e entregue por meio de uma chamada telefônica normal não gera nenhum desses sinais.
A gestão de credenciais confirma que um token ou senha é válido. Não confirma que a pessoa apresentando o token é quem afirma ser. Uma vez que um deepfake convenceu um agente do helpdesk a redefinir credenciais, a gestão de credenciais não tem nada a verificar — o token é legítimo.
O KYC de integração, mesmo quando inclui detecção de vivacidade e análise forense de documentos, cobre um único momento do ciclo de vida da identidade. Um cliente cuja identidade foi confirmada na integração em 2024 pode ser falsificado em uma chamada ao helpdesk em 2026 sem que qualquer sistema KYC intervenha. Os ataques de injeção que burlam a detecção de vivacidade são uma elaboração técnica da mesma lacuna: a defesa trata um canal específico em um momento específico, e o ataque simplesmente se move para um canal ou momento diferente.
O dado de 90% não é, portanto, surpreendente quando se mapeia a superfície de ataque. O risco deepfake está distribuído por todos os canais de comunicação humana que a empresa utiliza. Qualquer um desses canais pode se tornar um vetor de fraude. Quase nenhum deles passa pelos controles de segurança projetados para verificar identidade.
A Abordagem de Verificação de Identidade Que Muda a Conversa
As organizações que gerenciam mais eficazmente o risco deepfake empresarial em 2026 pararam de tratar a verificação de identidade como uma tarefa de integração e passaram a tratá-la como uma condição operacional permanente. Essa mudança tem implicações práticas.
O KYC perpétuo e o monitoramento contínuo transformam a garantia de identidade de um controle pontual em um sinal permanente. Um cliente ou funcionário cuja identidade foi confirmada na integração não permanece confirmado indefinidamente. Os perfis de risco mudam. As credenciais são comprometidas. Os grupos de fraude constroem e vendem identidades sintéticas envelhecidas precisamente porque uma confirmação antiga gera mais confiança do que uma recente.
O que a verificação contínua de identidade acrescenta ao problema deepfake empresarial é um framework para a reconfirmação nos momentos críticos: uma autorização financeira de grande valor, uma solicitação de escalada de privilégios, uma mudança relevante na conta. Esses momentos deveriam acionar um evento de re-verificação, não apenas um ticket de helpdesk.
Os agentes de IA autônomos da Joinble são construídos exatamente sobre esse modelo — decisões de identidade tomadas de forma contínua e autônoma, não apenas na porta de entrada. Essa arquitetura fecha a janela que os ataques deepfake empresariais exploram atualmente: a lacuna entre a confirmação inicial de identidade e cada ação subsequente realizada em nome dessa identidade.
O Problema da Atenção do Conselho
A constatação da Pindrop de que três em cada quatro organizações precisam de um incidente de falsificação de identidade de um executivo para que os deepfakes se tornem um assunto do conselho não é uma falha de informação. É uma falha de tradução.
As equipes de segurança entendem a ameaça. O conselho entende receitas e reputação. Nenhum dos dois grupos construiu ainda uma linguagem comum em torno do risco deepfake que conecte a mecânica do ataque às consequências para o negócio. O número de perdas de um milhão de dólares ajuda — dinheiro é uma linguagem que os conselhos compreendem — mas a lacuna de tradução vai além de um número de custo.
As organizações que gerenciam bem essa situação apresentam o risco deepfake como um problema de continuidade de identidade, não como uma novidade de cibersegurança. A identidade é infraestrutura. Se a infraestrutura não consegue confirmar que a pessoa em uma videochamada é quem afirma ser, então cada decisão tomada com base nessa chamada tem uma taxa de erro desconhecida. Os frameworks de governança de IA generativa emergentes estão acelerando essa conversa nos setores regulados.
Como Deve Ser uma Resposta Adequada
Fechar a lacuna de 90% não requer substituir toda a pilha de segurança. Requer adicionar uma camada que atualmente falta: uma capacidade de verificação de identidade agnóstica ao canal que possa ser invocada em qualquer ponto de contato.
Na prática, isso significa:
- Controles no canal de voz — verificação passiva do locutor ou desafio-resposta ativo no helpdesk, com detecção de áudio sintético como camada de fundo.
- Controles no canal de vídeo — análise de vivacidade comportamental e fisiológica durante interações de vídeo em tempo real, não apenas comparações de selfies documentais.
- Gatilhos de escalada — eventos automáticos de re-verificação vinculados a limites de transação, mudanças de nível de acesso ou anomalias de comunicação.
- Pontuação de risco contínua — em vez de um aprovado/reprovado binário na integração, uma pontuação em tempo real que incorpora sinais comportamentais, impressão digital do dispositivo e consistência biométrica ao longo do tempo.
As abordagens de verificação biométrica em camadas que chegam ao deployment empresarial oferecem um modelo técnico. A infraestrutura existe. A lacuna está na integração.
A Escala do Que Está Por Vir
Os ataques baseados em IA cresceram 1.680% entre o quarto trimestre de 2024 e junho de 2026 segundo a Pindrop. Essa taxa se compõe. A tecnologia defensiva existe — análise biométrica multimodal forense, detecção de anomalias comportamentais, pontuação contínua de identidade — mas o deployment em escala empresarial está aproximadamente dois anos atrás do deployment dos ataques com base nos padrões de adoção atuais.
Essa janela de dois anos é o risco. Uma organização que começa a construir infraestrutura de verificação de identidade agnóstica ao canal hoje a concluirá aproximadamente no momento em que os ataques deepfake empresariais forem tão comuns que o conselho já estará perguntando por que nada foi feito.
A pergunta é se os 90% que carecem de defesas dedicadas aguardam o incidente de despertar do conselho ou constroem antes que ele chegue.
Perguntas Frequentes
O que é um ataque deepfake empresarial? Um ataque em que conteúdo sintético de áudio, vídeo ou imagem é usado para se passar por uma pessoa de confiança — funcionário, executivo ou cliente — com o objetivo de obter acesso não autorizado, autorizar transações fraudulentas ou extrair informações sensíveis. Ao contrário da fraude na integração, os ataques deepfake empresariais visam canais de comunicação internos: chamadas ao helpdesk, reuniões de vídeo e entrevistas remotas.
Qual é a frequência dos ataques deepfake empresariais em 2026? Segundo o relatório Pindrop de setembro de 2026, 74% dos líderes de segurança empresarial relataram um incidente deepfake suspeito nos últimos doze meses. Os ataques baseados em IA cresceram 1.680% entre o quarto trimestre de 2024 e junho de 2026.
Por que a maioria das empresas carece de defesas contra deepfakes? As pilhas de segurança empresarial existentes foram projetadas para verificar credenciais, não identidade humana contínua. A detecção em endpoints, a gestão de credenciais e o KYC de integração tratam cada um de superfícies de ameaça diferentes e deixam os canais de comunicação — chamadas telefônicas, reuniões de vídeo, entrevistas — sem verificação sistemática de identidade.
Qual é o custo de um ataque deepfake? A Pindrop constatou que 49% das organizações afetadas por um ataque deepfake relataram perdas superiores a 500.000 dólares por incidente. Um em cada quatro relatou perdas superiores a um milhão de dólares.
Como a verificação contínua de identidade ajuda? Ela estende a garantia de identidade além da integração até cada ponto de decisão significativo — autorizações financeiras, solicitações de escalada de privilégios, mudanças de conta. Em vez de confirmar a identidade uma vez e confiar nela indefinidamente, a verificação contínua constrói um sinal de risco ativo que pode acionar a reconfirmação quando surgem anomalias comportamentais ou biométricas.
Quando uma organização deve começar a construir defesas contra deepfakes? Dado que os ataques baseados em IA crescem oito vezes mais rápido do que os tipos de ataques tradicionais, e que a implementação de controles de identidade agnósticos ao canal leva de seis a dezoito meses em escala empresarial, a resposta prática é: antes do incidente que desperta o conselho, não depois.
Artigos relacionados
Um em 100: os deepfakes quebram a verificação de identidade
LexisNexis: 1 em 100 verificações com falha envolve um deepfake. Com 100 bilhões de controles anuais, a crise é de infraestrutura sistêmica de identidade.
Lei IA UE Art. 50 em Vigor: Impacto no KYC Deepfake
O Artigo 50 da Lei IA UE vigora desde 2 agosto de 2026. Veja o impacto nas obrigações KYC e na defesa contra fraudes com deepfakes.
Por Que a Detecção de Vivacidade Falha nos Ataques de Injeção
Ataques de injeção inserem deepfakes nas APIs de KYC, contornando a detecção de vivacidade. O Atlas WEF 2026 testou 17 ferramentas que superam a verificação biométrica padrão.