46 Contas Sem Alertas: A Falha KYC de US$ 40 Bilhões
Um relatório aponta fraude deepfake em US$ 40 bi por ano. O caso ABN AMRO — 46 contas falsas sem detecção — é a prova mais clara de que o KYC estático está perdendo.

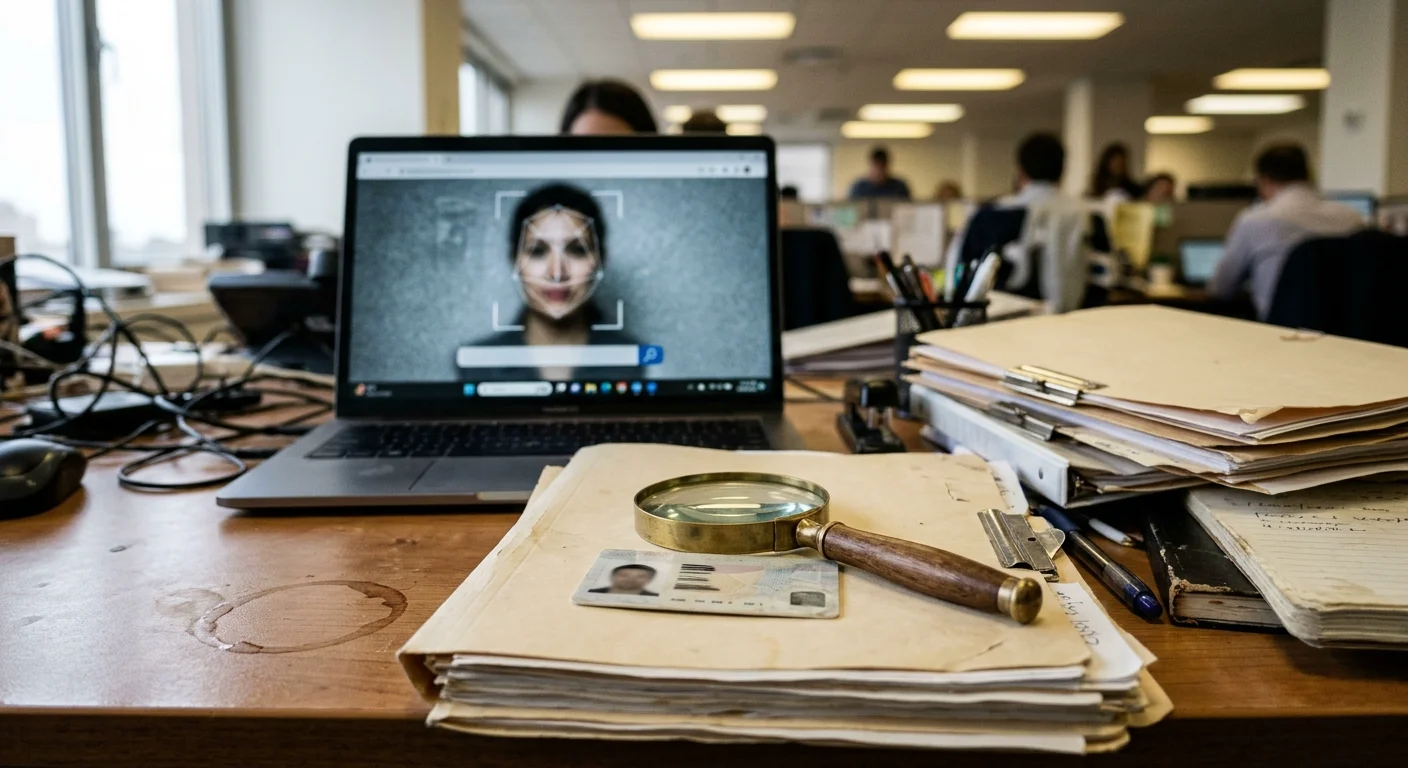
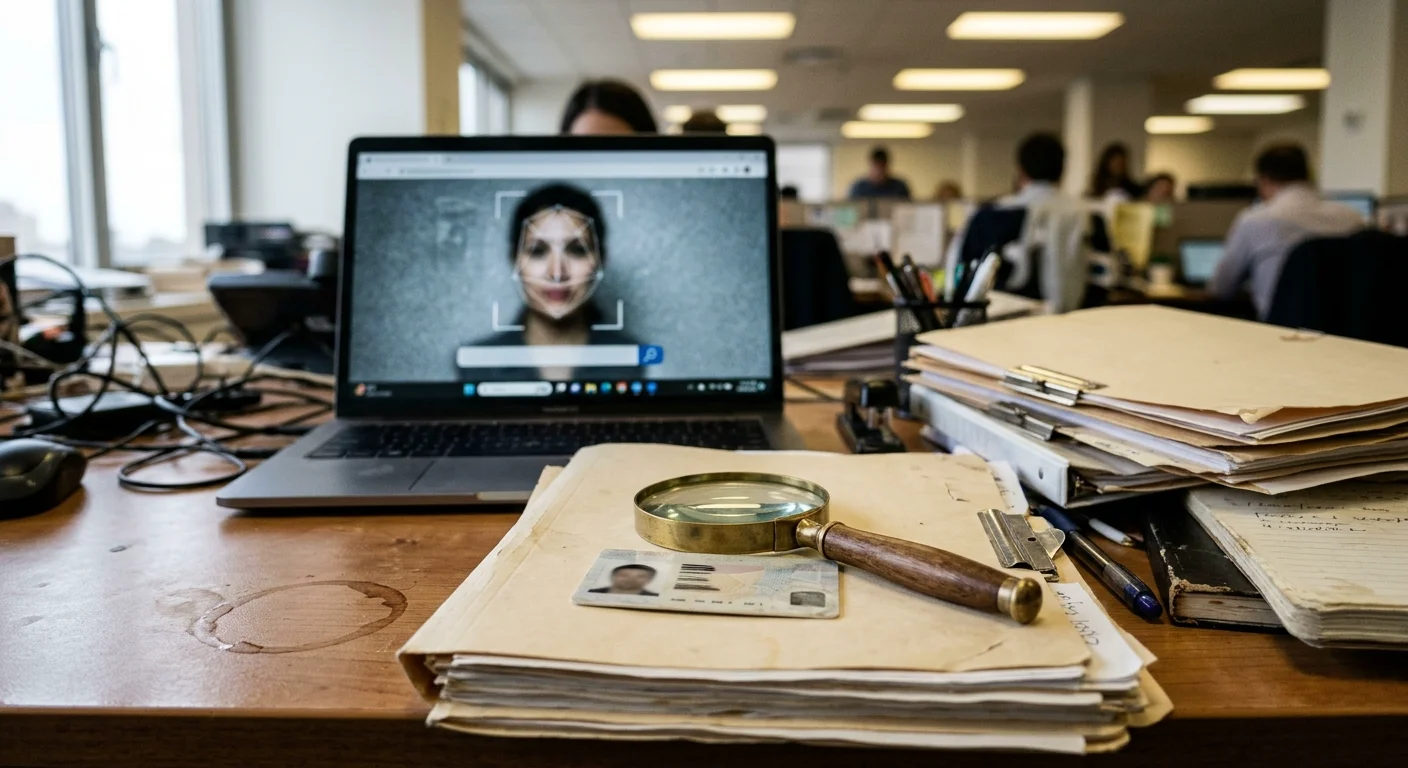
Em 23 de março de 2026, o Ministério Público holandês indiciou um homem de 34 anos de Amsterdã por ter aberto 46 contas bancárias no ABN AMRO usando uma técnica que burlou os controles automatizados de identidade em todas as ocasiões: um selfie deepfake retocado para corresponder a um documento de identidade roubado.
A quadragésima sexta conta foi detectada não porque o sistema sinalizou um padrão suspeito, mas porque uma solicitação associou a foto de um passaporte feminino a um selfie masculino — uma inconsistência cosmética, não um alerta de fraude sintética. Sem essa coincidência, o número poderia ter chegado a 50, 60 ou mais.
Este caso não é uma curiosidade. É um experimento controlado sobre o fracasso do KYC. E chegou no mesmo ano em que um relatório o enquadra como parte de uma crise setorial de US$ 40 bilhões.
O Alerta de US$ 40 Bilhões
Em 13 de outubro de 2026, a empresa de detecção de deepfakes identifAI publicou o que descreve como a primeira medição abrangente da fraude financeira viabilizada por deepfakes. A cifra principal — US$ 40 bilhões por ano — é uma estimativa do fornecedor e deve ser tratada com o devido ceticismo. Os dados específicos contidos no relatório são mais difíceis de ignorar.
A fraude de identidade representa agora 17,6% de todos os incidentes globais de fraude por deepfake. Mídias sintéticas causam 1 em cada 100 falhas nas verificações de identidade — um número corroborado de forma independente pela LexisNexis Risk Solutions em julho de 2026, conforme analisamos em como os deepfakes estão quebrando as verificações de identidade em escala.
A clonagem de vídeo e voz representa quase dois terços dos casos de fraude sintética observados. Os Estados Unidos são o principal alvo, com 34,1% dos incidentes, seguidos pela Índia (7,7%) e pelo Reino Unido (6,6%).
O caso ABN AMRO se encaixa perfeitamente nesses dados. É o caso que dá vida às estatísticas.
Como o Ataque Funcionou
O fluxo de integração móvel do ABN AMRO — como o da maioria dos bancos de varejo no início de 2026 — exigia dois elementos: uma foto do documento de identidade oficial e um selfie para verificar que o rosto do solicitante correspondia ao documento.
De acordo com os registros judiciais e a análise publicada pela iProov, o autor obteve documentos de identidade roubados de diversas fontes, alguns supostamente coletados por meio de uma campanha no TikTok que oferecia pagamentos em criptomoedas em troca de vídeos de selfie. Para cada solicitação de abertura de conta, ele apresentou o documento roubado junto com um selfie deepfake — seu próprio rosto, retocado digitalmente para se assemelhar à foto do documento.
O sistema automatizado de reconhecimento facial do banco aceitou cada correspondência. Ele não foi projetado para detectar assinaturas de morphing ou artefatos de injeção. Foi projetado para responder a uma única pergunta: o rosto A corresponde ao rosto B? O autor simplesmente fez os dois rostos parecerem suficientemente semelhantes.
O sistema funcionou exatamente como foi especificado. A especificação é que estava errada.
Esta falha não é exclusiva do ABN AMRO. Qualquer fluxo KYC que trate a comparação selfie-documento como verificação terminal está arquiteturalmente exposto a esta classe de ataque. O atacante não precisa vencer um detector particularmente sofisticado — basta satisfazer seu critério de sucesso mais restrito.
Por Que o KYC Estático Não Consegue Detectar Isso
A verificação de identidade tradicional opera em um único momento no tempo. Um cliente envia documentos e um selfie durante a integração. O sistema compara o rosto com a foto, lê os campos do documento, executa uma verificação de vivacidade e aprova ou rejeita.
Cada etapa desse fluxo examina artefatos: a imagem do documento, o selfie, o sinal de vivacidade. As ferramentas modernas de deepfake são especificamente projetadas para produzir artefatos plausíveis para cada verificação. Kits comerciais de bypass de KYC são vendidos em mercados da darknet por apenas US$ 15, com tutoriais para contornar a detecção de vivacidade usada pelas principais plataformas.
O problema arquitetural mais profundo é que a verificação estática não possui uma linha de base comportamental. Ela não pode perguntar: este solicitante se comporta como alguém que operou legitimamente uma conta bancária? A impressão digital do dispositivo é consistente com clientes semelhantes? A velocidade de abertura de contas na instituição sugere um padrão coordenado?
No caso ABN AMRO, uma análise comportamental e de correlação entre contas teria identificado o padrão coordenado muito antes da conta número 46. O autor estava operando em escala por definição — o que gera sinais entre solicitações que a verificação pontual é estruturalmente incapaz de detectar.
| Abordagem de verificação | O que verifica | O que não detecta |
|---|---|---|
| Escaneamento de documento | Artefatos de falsificação, campos de dados | Selfie retocado para coincidir com ID roubado |
| Detecção de vivacidade | Presença em tempo real | Identidade da pessoa presente |
| Correspondência facial | Similaridade selfie-documento | Similaridade fabricada por morphing |
| Integração estática | Instantâneo em um momento | Padrões de coordenação entre contas |
As Recomendações do Relatório identifAI
O relatório formula quatro recomendações relevantes para equipes de verificação de identidade.
Usar canais de verificação separados para transações de alto valor. Um deepfake pode burlar a integração inicial, mas uma segunda etapa de verificação com um sinal diferente — histórico do dispositivo, linha de base comportamental, outra modalidade biométrica — eleva significativamente o custo do ataque.
Migrar da verificação documental para a verificação de credenciais. Imagens de documentos são sintetizáveis. Os esquemas de identificação eletrônica reconhecidos pela UE, incluindo a Carteira EUDI, são criptograficamente vinculados à autoridade emissora e não podem ser retocados ou injetados.
Adicionar contexto comportamental. Velocidade de abertura de contas, padrões de compartilhamento de dispositivos e comportamento de sessão são sinais que as ferramentas de deepfake não conseguem replicar de forma convincente na escala exigida por fraudes coordenadas.
Automatizar a camada de correlação. Um analista humano revisando 50 solicitações individuais não verá o padrão entre elas. Um sistema automatizado que as ingere simultaneamente, sim.
Este último ponto demonstra onde a detecção de vivacidade multimodal sozinha se mostra insuficiente. A vivacidade responde a uma pergunta específica — esta imagem está sendo apresentada em tempo real? — mas não à mais importante: este solicitante é quem afirma ser, em contexto e em escala?
A Resposta Regulatória
A ETSI publicou em setembro de 2026 a especificação TS 104 275, que pela primeira vez impõe obrigações afirmativas aos desenvolvedores de sistemas de IA generativa para impedir que suas ferramentas produzam deepfakes prejudiciais. Os requisitos incluem avaliação de riscos pré-lançamento, filtragem de conteúdo gerado, rotulagem de mídia sintética e documentação de incidentes ao longo de cinco fases do ciclo de vida da IA.
A norma não governa diretamente os provedores de KYC, mas desloca a responsabilidade para cima: fornecedores de IA que disponibilizam ferramentas de geração de mídia sintética enfrentarão agora obrigações de conformidade que antes não existiam.
O AMLR europeu, em vigor a partir de julho de 2027, torna a verificação de identidade uma obrigação fundamental de due diligence para todas as instituições financeiras e prestadores de serviços de criptoativos. De acordo com as normas técnicas da AMLA publicadas em setembro de 2026, a identificação eletrônica — esquemas eID e a Carteira EUDI — torna-se a via preferencial para a integração remota de clientes, com os controles documentais como alternativa de último recurso que requer justificativa explícita.
Fechando a Brecha com Agentes Autônomos
O caso ABN AMRO ilustra o limite estrutural da verificação pontual baseada em regras. Superar esse limite exige um sistema que opere continuamente, entre solicitações, correlacionando sinais que nenhuma verificação individual consegue acessar.
O KYC agêntico — o modelo que substitui filas de verificação estática por agentes de IA autônomos — foi projetado para esta arquitetura. Os agentes de IA da Joinble ingerem sinais comportamentais, dados de dispositivos, correlação entre clientes e eventos de monitoramento contínuo em paralelo, identificando padrões de fraude coordenada antes que se acumulem em 46 contas.
O objetivo não é construir uma verificação de vivacidade melhor. É construir um sistema que faça perguntas fundamentalmente diferentes — perguntas que mídias sintéticas, por mais sofisticadas que sejam, não conseguem responder de forma convincente na escala de abertura de contas que este tipo de fraude exige.
O autor que abriu 46 contas no ABN AMRO explorou um sistema que fazia exatamente uma pergunta, 46 vezes de forma isolada. A resposta a este caso não é uma pergunta melhor. É um sistema melhor.
Perguntas Frequentes
O que foi o caso de fraude por deepfake no ABN AMRO?
Um homem de 34 anos de Amsterdã foi indiciado em março de 2026 por abrir 46 contas bancárias no ABN AMRO usando selfies deepfake correspondentes a documentos de identidade roubados. O sistema automatizado de reconhecimento facial do banco aceitou todas as 46 solicitações por não ter sido projetado para detectar assinaturas de morphing ou artefatos de injeção.
Qual é a dimensão global do problema de fraude por deepfake?
O relatório da identifAI de outubro de 2026 estima que a fraude financeira viabilizada por deepfakes alcança US$ 40 bilhões por ano globalmente. A fraude de identidade representa 17,6% dos incidentes. Os EUA são o principal alvo com 34,1% dos casos, seguidos pela Índia e pelo Reino Unido.
Por que as verificações de vivacidade não detectaram a fraude no ABN AMRO?
As verificações padrão de vivacidade testam se uma imagem está sendo apresentada em tempo real e não reproduzida a partir de uma gravação. Elas não testam se um rosto foi retocado para corresponder a um documento de identidade específico. O autor explorou essa lacuna: um rosto vivo e retocado satisfaz a verificação de vivacidade enquanto contorna a correspondência de identidade.
O que é a norma ETSI TS 104 275?
Publicada em setembro de 2026, a ETSI TS 104 275 impõe obrigações aos desenvolvedores e operadores de sistemas de IA generativa para impedir que suas ferramentas produzam deepfakes prejudiciais, com requisitos de avaliação de riscos, filtragem de conteúdo, rotulagem e documentação de incidentes.
O que o AMLR europeu muda para a verificação de identidade?
O AMLR, em vigor em julho de 2027, torna a verificação de identidade uma obrigação central de due diligence para instituições financeiras e prestadores de criptoativos. As normas técnicas da AMLA tornam a integração baseada em eID a via padrão para processos remotos, reduzindo a dependência de fluxos documento-selfie vulneráveis ao morphing.
Como os agentes de IA autônomos melhoram a detecção de fraude por deepfake?
Os agentes de IA autônomos ingerem simultaneamente sinais comportamentais entre solicitações, impressões digitais de dispositivos e padrões em nível de rede — sinais inacessíveis à verificação estática pontual. Essa camada de correlação entre contas detecta fraudes coordenadas muito mais cedo e a menor custo por verificação do que a revisão humana.
Artigos relacionados
Por Que a Detecção de Vivacidade Falha nos Ataques de Injeção
Ataques de injeção inserem deepfakes nas APIs de KYC, contornando a detecção de vivacidade. O Atlas WEF 2026 testou 17 ferramentas que superam a verificação biométrica padrão.
Brecha IDScan.net: 153M IDs e a Falha na Cadeia KYC
A brecha da IDScan.net expôs 153 milhões de carteiras de motorista em setembro de 2026 — um estudo de caso sobre risco KYC externalizado a fornecedores terceiros.
Um em 100: os deepfakes quebram a verificação de identidade
LexisNexis: 1 em 100 verificações com falha envolve um deepfake. Com 100 bilhões de controles anuais, a crise é de infraestrutura sistêmica de identidade.