46 Cuentas Sin Alerta: El Agujero KYC de $40.000M
Un informe sitúa el fraude por deepfake en 40.000 millones al año. El caso ABN AMRO —46 cuentas falsas sin detección— es la prueba más clara de que el KYC estático pierde esta batalla.

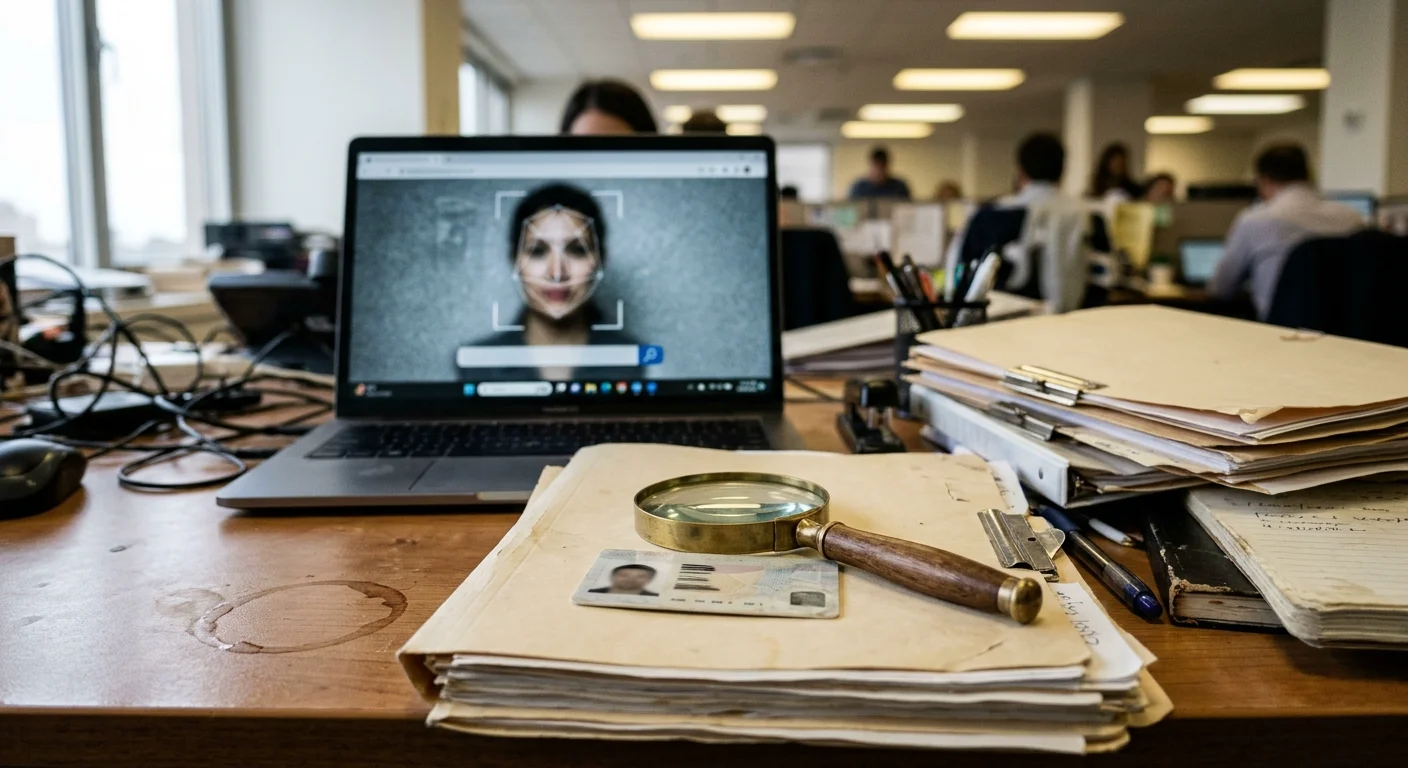
El 23 de marzo de 2026, la fiscalía holandesa acusó a un hombre de 34 años de Amsterdam de haber abierto 46 cuentas bancarias en ABN AMRO usando una técnica que superó los controles automatizados de identidad en cada ocasión: un selfie deepfake retocado para coincidir con un documento de identidad robado.
La cuenta número 46 fue detectada no porque el sistema identificara un patrón sospechoso, sino porque una solicitud combinó la foto de un pasaporte femenino con un selfie masculino, un error cosmético, no una alerta de fraude sintético. Sin esa coincidencia, el número podría haber sido 50, 60 o más.
Este caso no es una anécdota. Es un experimento controlado en el fracaso del KYC. Y llegó el mismo año en que un informe lo enmarca dentro de una crisis sectorial de 40.000 millones de dólares.
La Llamada de Atención de los 40.000 Millones
El 13 de octubre de 2026, la empresa de detección de deepfakes identifAI publicó lo que describe como la primera medición exhaustiva del fraude financiero habilitado por deepfakes. La cifra principal —40.000 millones de dólares al año— es una estimación del proveedor y debe tratarse con el escepticismo adecuado. Los datos concretos que contiene el informe son más difíciles de ignorar.
El fraude de identidad representa ahora el 17,6% de todos los incidentes de fraude por deepfake a nivel global. Los medios sintéticos causan 1 de cada 100 fallos en las verificaciones de identidad, una cifra corroborada de forma independiente por LexisNexis Risk Solutions en julio de 2026, tal como analizamos en cómo los deepfakes rompen los controles de identidad a escala.
La clonación de vídeo y voz representa casi dos tercios de los casos de fraude sintético observados. Estados Unidos es el objetivo principal, con el 34,1% de los incidentes, seguido de India con el 7,7% y el Reino Unido con el 6,6%.
El caso ABN AMRO encaja perfectamente en estos datos. Es el caso que convierte las estadísticas en algo concreto y verificable.
Cómo Funcionó el Ataque
El flujo de incorporación móvil de ABN AMRO —como el de la mayoría de los bancos minoristas a principios de 2026— requería dos datos: una foto del documento de identidad oficial y un selfie para verificar que el rostro del solicitante coincidía con el documento.
Según los registros judiciales y el análisis publicado por iProov, el atacante obtuvo documentos de identidad robados de diversas fuentes, algunos supuestamente captados a través de una campaña en TikTok que ofrecía pagos en criptomonedas a cambio de vídeos de selfies. Para cada solicitud de cuenta, presentó el documento robado junto con un selfie deepfake: su propio rostro, modificado digitalmente para parecerse a la foto del documento.
El sistema automatizado de cotejo facial del banco aceptó cada coincidencia. No estaba diseñado para detectar firmas de morphing ni artefactos de inyección. Estaba diseñado para responder una única pregunta: ¿coincide el rostro A con el rostro B? El atacante simplemente hizo que los dos rostros se parecieran suficientemente.
El sistema funcionó exactamente como se había especificado. La especificación era incorrecta.
Este fallo no es exclusivo de ABN AMRO. Cualquier flujo KYC que trate el cotejo selfie-documento como su verificación terminal está arquitectónicamente expuesto a este tipo de ataque. El atacante no necesita vencer a un detector especialmente sofisticado, solo debe satisfacer su criterio de éxito más estrecho.
Por Qué el KYC Estático No Puede Detectar Esto
La verificación de identidad tradicional opera en un único momento en el tiempo. Un cliente presenta documentos y un selfie durante la incorporación. El sistema compara el rostro con la foto, lee los campos del documento, ejecuta una verificación de vivacidad y aprueba o rechaza.
Cada paso de ese flujo examina artefactos: la imagen del documento, el selfie, la señal de vivacidad. Las herramientas modernas de deepfake están específicamente diseñadas para producir artefactos plausibles para cada verificación. Kits comerciales de evasión del KYC se venden en mercados de la darknet por tan solo 15 dólares, con tutoriales para superar la detección de vivacidad usada por las principales plataformas.
El problema arquitectónico más profundo es que la verificación estática carece de una línea base conductual. No puede preguntar: ¿este solicitante se comporta como alguien que ha operado legítimamente una cuenta bancaria? ¿La huella digital del dispositivo es coherente con clientes similares? ¿La velocidad de apertura de cuentas en toda la entidad sugiere un patrón coordinado?
En el caso ABN AMRO, un análisis conductual y de correlación entre cuentas habría detectado el patrón coordinado mucho antes de la cuenta número 46. El atacante operaba a escala por definición, lo que genera señales entre solicitudes que la verificación en un momento puntual es estructuralmente incapaz de ver.
| Enfoque de verificación | Lo que comprueba | Lo que pasa por alto |
|---|---|---|
| Escaneo de documento | Artefactos de falsificación, campos de datos | Selfie retocado para coincidir con ID robado |
| Detección de vivacidad | Presencia en tiempo real | Identidad de la persona presente |
| Cotejo facial | Similitud selfie-documento | Similitud fabricada mediante morphing |
| Incorporación estática | Foto fija en un momento | Patrones de coordinación entre cuentas |
Las Recomendaciones del Informe identifAI
El informe formula cuatro recomendaciones relevantes para los equipos de verificación de identidad.
Utilizar canales de verificación separados para transacciones de alto valor. Un deepfake puede superar la incorporación inicial, pero un segundo paso de verificación con una señal diferente —historial del dispositivo, línea base conductual, otra modalidad biométrica— eleva considerablemente el coste del ataque.
Pasar de la verificación documental a la verificación de credenciales. Las imágenes de documentos son sintetizables. Los esquemas de identificación electrónica reconocidos por la UE, incluido el EUDI Wallet, están vinculados criptográficamente a la autoridad emisora y no pueden ser retocados ni inyectados.
Añadir contexto conductual. La velocidad de apertura de cuentas, los patrones de uso compartido de dispositivos y el comportamiento de sesión son señales que las herramientas de deepfake no pueden replicar de forma convincente a la escala requerida para el fraude coordinado.
Automatizar la capa de correlación. Un analista humano que revise 50 solicitudes individuales no detectará el patrón entre ellas. Un sistema automatizado que las ingiera simultáneamente, sí.
Este último punto es donde la detección de vivacidad multimodal sola resulta insuficiente. La vivacidad responde a una pregunta concreta —¿está esta imagen presente en tiempo real?— pero no a la más importante: ¿es este solicitante quien dice ser, en contexto y a escala?
La Respuesta Regulatoria
ETSI publicó en septiembre de 2026 la especificación TS 104 275, que por primera vez impone obligaciones afirmativas a los desarrolladores de sistemas de IA generativa para prevenir que sus herramientas produzcan deepfakes dañinos. Los requisitos incluyen evaluación de riesgos previa al lanzamiento, filtrado de contenidos generados, etiquetado de medios sintéticos y documentación de incidentes a lo largo de cinco fases del ciclo de vida de la IA.
La norma no gobierna directamente a los proveedores de KYC, pero desplaza la responsabilidad hacia arriba: los proveedores de IA que suministran herramientas para la generación de medios sintéticos se enfrentarán ahora a obligaciones de cumplimiento que antes no existían.
El Reglamento AML de la UE (AMLR), en vigor desde julio de 2027, convierte la verificación de identidad en una obligación fundamental de diligencia debida para todas las entidades financieras y proveedores de servicios de criptoactivos. Bajo las normas técnicas de AMLA publicadas en septiembre de 2026, la identificación electrónica —esquemas eID y el EUDI Wallet— se convierte en la vía preferida para la incorporación remota de clientes, siendo los controles documentales un recurso de último recurso que requiere justificación explícita.
Cerrar la Brecha con Agentes Autónomos
El caso ABN AMRO ilustra el límite estructural de la verificación puntual basada en reglas. Superar ese límite exige un sistema que funcione de forma continua, a través de solicitudes, correlacionando señales que ninguna verificación individual puede captar.
El KYC agéntico —el modelo que reemplaza las colas de verificación estática con agentes de IA autónomos— está diseñado para esta arquitectura. Los agentes de IA de Joinble ingieren señales conductuales, datos de dispositivos, correlación entre clientes y eventos de monitoreo continuo en paralelo, detectando patrones de fraude coordinado antes de que se acumulen en 46 cuentas.
El objetivo no es construir una mejor verificación de vivacidad. Es construir un sistema que haga preguntas fundamentalmente distintas: preguntas que los medios sintéticos, por sofisticados que sean, no pueden responder de forma convincente a la escala de apertura de cuentas que requiere este tipo de fraude.
El atacante que abrió 46 cuentas en ABN AMRO aprovechó un sistema que hacía exactamente una pregunta, 46 veces de forma aislada. La respuesta a ese caso no es una pregunta mejor. Es un sistema mejor.
Preguntas Frecuentes
¿En qué consistió el caso de fraude por deepfake en ABN AMRO?
Un hombre de 34 años de Amsterdam fue acusado en marzo de 2026 de abrir 46 cuentas bancarias en ABN AMRO usando selfies deepfake coincidentes con documentos de identidad robados. El sistema automatizado de cotejo facial del banco aceptó las 46 solicitudes al no detectar firmas de morphing ni artefactos de inyección.
¿Qué magnitud tiene el problema del fraude por deepfake a nivel global?
El informe de identifAI de octubre de 2026 estima que el fraude financiero habilitado por deepfakes alcanza los 40.000 millones de dólares anuales. El fraude de identidad representa el 17,6% de los incidentes. EE. UU. es el principal objetivo con el 34,1% de los casos, seguido de India y el Reino Unido.
¿Por qué las verificaciones de vivacidad no detectaron el fraude de ABN AMRO?
Los controles estándar de vivacidad comprueban si una imagen está viva, es decir, presentada en tiempo real y no reproducida desde una grabación. No comprueban si un rostro ha sido retocado para coincidir con un documento de identidad específico. El atacante aprovechó esta brecha: un rostro vivo y retocado supera la verificación de vivacidad mientras elude el cotejo de identidad.
¿Qué es ETSI TS 104 275?
La especificación ETSI TS 104 275, publicada en septiembre de 2026, impone obligaciones a los desarrolladores y operadores de sistemas de IA generativa para evitar que sus herramientas produzcan deepfakes dañinos, con requisitos de evaluación de riesgos, filtrado de contenidos, etiquetado y documentación de incidentes.
¿Qué cambia el AMLR de la UE para la verificación de identidad?
El AMLR, en vigor desde julio de 2027, convierte la verificación de identidad en una obligación central de diligencia debida para entidades financieras y proveedores de criptoactivos. Las normas técnicas de AMLA hacen que la incorporación basada en eID sea la vía predeterminada para los procesos remotos, reduciendo la dependencia de los flujos documento-selfie vulnerables al morphing.
¿Cómo mejoran los agentes de IA autónomos la detección del fraude por deepfake?
Los agentes de IA autónomos ingieren señales conductuales entre solicitudes, huellas de dispositivos y patrones a nivel de red de forma simultánea, señales a las que la verificación estática y puntual no puede acceder. Esta capa de correlación entre cuentas detecta el fraude coordinado mucho antes y a menor coste por verificación que la revisión humana.
Artículos relacionados
La Brecha de 45 Días en Cuentas Mula: FRAML e IA Agéntica
Las cuentas mula permanecen activas 45 días antes de ser detectadas. Así es como la convergencia FRAML y la IA agéntica están cerrando la brecha en 2026.
Fraude ATO +250%: Por Qué el KYC Estático No Basta
El fraude ATO creció 250% con pérdidas de $16.000M en 2024. Por qué la verificación KYC puntual no puede detener los ataques post-registro.
Deepfakes en Empresas: Por Qué el 90% No Está Listo
El informe Pindrop 2026: el 74% de las empresas sufrió ataques deepfake y el 90% carece de defensas específicas. Qué implica esto para tu estrategia de identidad.